


Hai lỗ hổng bảo mật mới trên PHP được đánh giá CVSS 9.2 – mức Critical – có khả năng cho phép kẻ tấn công thực thi mã từ xa mà không cần đăng nhập. PHP đã phát hành bản vá, Quý khách vui lòng cập nhật càng sớm càng tốt. Ngày 21/10/2026, đội ngũ […]
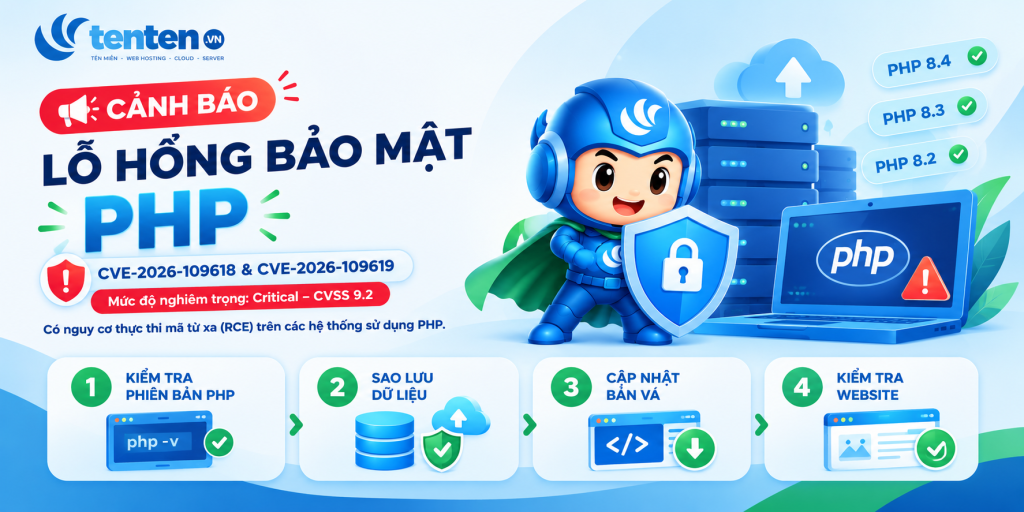
Hai lỗ hổng bảo mật mới trên PHP được đánh giá CVSS 9.2 – mức Critical – có khả năng cho phép kẻ tấn công thực thi mã từ xa mà không cần đăng nhập. PHP đã phát hành bản vá, Quý khách vui lòng cập nhật càng sớm càng tốt.
Ngày 21/10/2026, đội ngũ phát triển PHP chính thức phát hành bản cập nhật bảo mật để xử lý hai lỗ hổng nghiêm trọng mang mã CVE-2026-109618 và CVE-2026-109619.
Cả hai lỗ hổng đều được đánh giá CVSS 9.2 – Critical. Theo PHP, các lỗ hổng có thể dẫn tới thực thi mã từ xa không cần xác thực (Unauthenticated Remote Code Execution – RCE) có khả năng ảnh hưởng đến an toàn dữ liệu và hoạt động của các website, ứng dụng sử dụng PHP trên máy chủ.
Bản cập nhật được PHP phát hành vào 14:00 UTC ngày 21/10/2026, tương đương 21:00 giờ Việt Nam.
Các phiên bản đã được cập nhật gồm:
PHP khuyến nghị người dùng nâng cấp ngay và cho biết không có biện pháp giảm thiểu hoàn chỉnh nào thay thế cho việc cập nhật.
Nếu website hoặc hệ thống của Quý khách đang sử dụng PHP, nguy cơ không chỉ nằm ở một loại mã nguồn cụ thể.
Các nhóm hệ thống cần được rà soát bao gồm:
Điều quan trọng là không nên chỉ kiểm tra website có hoạt động bình thường hay không. Một website vẫn truy cập bình thường không đồng nghĩa với việc phiên bản PHP bên dưới đã được vá.
Bước 1: Kiểm tra phiên bản PHP đang sử dụng
Xác định phiên bản PHP thực tế của từng website và ứng dụng. Với hệ thống có nhiều website hoặc nhiều môi trường PHP, cần kiểm tra riêng từng môi trường đang vận hành.
Bước 2: Sao lưu dữ liệu trước khi cập nhật
Trước khi thay đổi phiên bản PHP hoặc môi trường máy chủ, hãy sao lưu:
Nên kiểm tra khả năng khôi phục dữ liệu trước khi thực hiện thay đổi trên hệ thống đang hoạt động.
Bước 3: Cập nhật phiên bản PHP đã vá lỗ hổng bảo mật mới nhất
Kiểm tra và cập nhật các bản vá bảo mật mới nhất từ nhà cung cấp PHP, hệ điều hành hoặc phần mềm quản trị máy chủ.
Đối với các phiên bản PHP cũ đã hết vòng đời hỗ trợ, khuyến nghị nâng cấp lên PHP 8.2 trở lên, sử dụng phiên bản mới được cập nhật và đã xử lý các lỗ hổng bảo mật.
Kiểm tra và cập nhật mã nguồn website, CMS, plugin, framework để đảm bảo khả năng tương thích với phiên bản PHP mới.
Một lỗ hổng nghiêm trọng trong nền tảng máy chủ có thể ảnh hưởng đến nhiều website cùng lúc. Vì vậy, việc bảo mật không nên chỉ bắt đầu khi xuất hiện cảnh báo.
Bên cạnh cập nhật PHP, Quý khách nên duy trì:
Đối với khách hàng sử dụng Hosting, Cloud Server hoặc VPS tại Tenten.vn, Quý khách nên chủ động kiểm tra phiên bản PHP đang sử dụng. Nếu cần hỗ trợ xác định môi trường PHP hoặc phương án cập nhật, vui lòng liên hệ bộ phận hỗ trợ Tenten.vn qua các kênh liên hệ chính thức.
Tenten.vn khuyến nghị Quý khách kiểm tra môi trường PHP ngay hôm nay và ưu tiên cập nhật bản vá bảo mật phù hợp, nhằm giảm thiểu nguy cơ bị khai thác lỗ hổng và bảo vệ an toàn cho website, dữ liệu cũng như hoạt động kinh doanh trực tuyến.
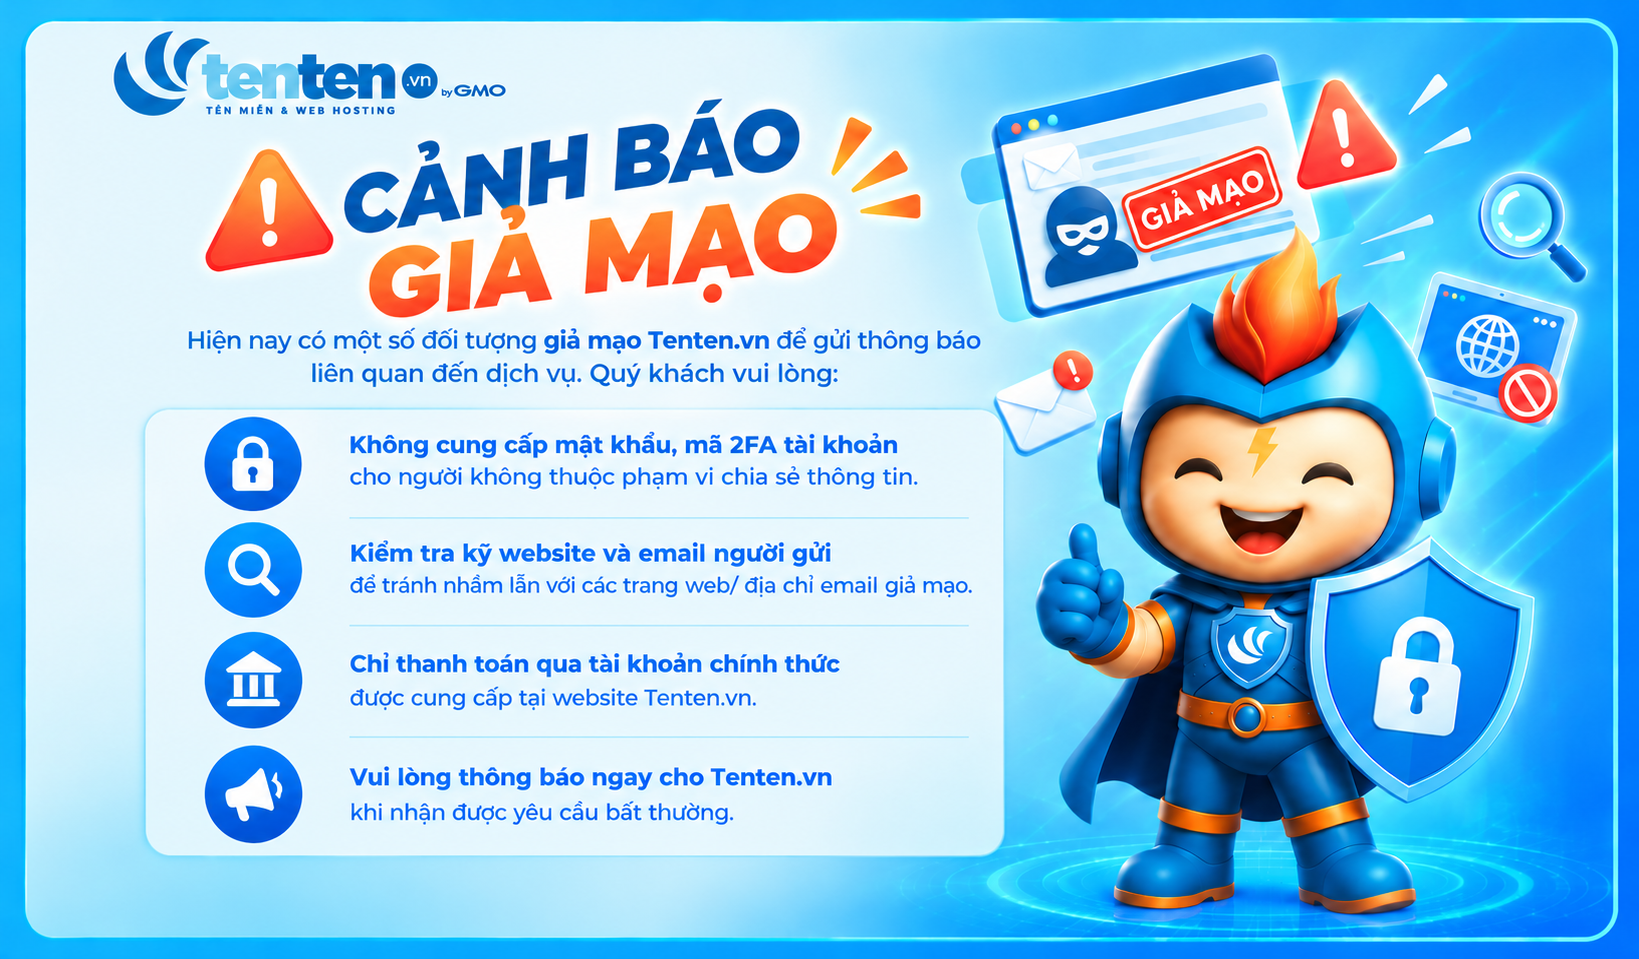
Hiện tại, một số đối tượng đang có hành vi giả mạo Tenten.vn để gửi thông báo gia hạn, hóa đơn dịch vụ hoặc yêu cầu khách hàng thanh toán đến khách hàng. Để đảm bảo an toàn khi sử dụng dịch vụ, Tenten.vn khuyến nghị Quý khách nâng cao cảnh giác và lưu ý […]
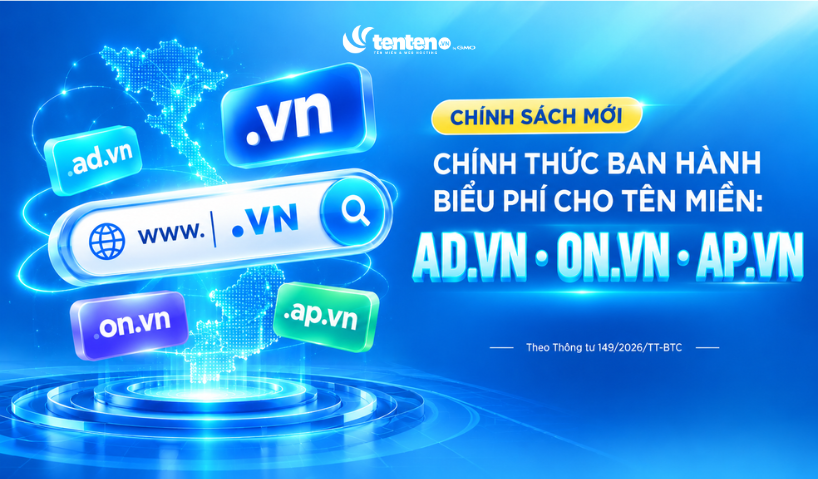
Chính thức ban hành biểu phí, lệ phí mở đăng ký 03 đuôi tên miền mới ad.vn, on.vn và ap.vn là một trong những điểm nổi bật của chính sách phí, lệ phí tên miền quốc gia Việt Nam “.vn” vừa được ban hành, có hiệu lực từ ngày 23/11/2026. Bên […]
Terminal là là giao diện dòng lệnh giúp bạn giao tiếp trực tiếp với máy tính và hệ điều hành thông qua các đoạn văn bản thay vì dùng chuột. Nếu bạn mới bắt đầu học lập trình, màn hình đen chứa các dòng lệnh này có thể trông rất khó hiểu. Đừng lo lắng, […]
Kernel là thành phần cốt lõi của hệ điều hành, chịu trách nhiệm quản lý tài nguyên phần cứng và tạo cầu nối giữa phần mềm với máy tính. Vậy Kernel hoạt động như thế nào, đảm nhiệm những chức năng gì và có những loại Kernel phổ biến nào? Hãy cùng tìm hiểu chi […]
CPU hay bộ xử lý trung tâm được ví như “bộ não” của máy tính, đóng vai trò cốt lõi trong việc tiếp nhận thông tin, xử lý dữ liệu và điều phối mọi hoạt động của hệ thống. Hiểu rõ về CPU sẽ giúp bạn lựa chọn được bộ xử lý phù hợp với […]
Nếu bạn đang quản lý nhiều máy tính cùng lúc và mệt mỏi vì đống dây nhợ hỗn độn, bộ chuyển mạch KVM chính là giải pháp tối ưu. Bài viết dưới đây của Tenten.vn sẽ giúp bạn có cái nhìn tổng quan về KVM Switch là gì, các loại KVM Switch phổ biến, cách […]
PaaS (Platform as a Service, nền tảng như một dịch vụ) giúp bạn đưa ứng dụng lên môi trường cloud và chạy ngay, không cần tự dựng server hay cấu hình hệ điều hành trước. Đây là lý do nhiều startup chọn PaaS cho sản phẩm đầu tiên: tốc độ ra mắt nhanh hơn hẳn […]
Nếu bạn đang học lập trình, thuê VPS, hoặc muốn tận dụng lại laptop cũ, Ubuntu là tên bạn sẽ gặp liên tục. Vấn đề là hầu hết tài liệu giới thiệu Ubuntu theo kiểu “đây là Linux miễn phí thay Windows” – cách mô tả đó không sai, nhưng chưa đủ để giúp bạn […]
Một website không được cập nhật thường xuyên giống như một ngôi nhà không được bảo dưỡng. Nó không chỉ trở nên cũ kỹ về mặt nội dung mà còn tiềm ẩn những rủi ro nghiêm trọng về an ninh mạng như nhiễm mã độc, lỗi hệ thống hay bị tấn công dữ liệu. Bên […]
Sự bùng nổ của công nghệ bất động sản (PropTech) đã cho ra đời hàng loạt App tra cứu quy hoạch tiện ích. Tuy nhiên, nhiều doanh nghiệp phát triển ứng dụng lại bỏ quên một bước pháp lý sống còn: Đăng ký/Thông báo với Bộ Công Thương. Việc vận hành App có thu phí […]