


IPSec (Internet Protocol Security) là tập hợp các giao thức bảo mật giúp mã hóa và xác thực dữ liệu trên mạng Internet. Bài viết dưới đây của Tenten sẽ giúp bạn hiểu rõ IPSec là gì, cách thức hoạt động, các giao thức, chế độ hoạt động cũng như ưu và nhược điểm của […]
IPSec (Internet Protocol Security) là tập hợp các giao thức bảo mật giúp mã hóa và xác thực dữ liệu trên mạng Internet. Bài viết dưới đây của Tenten sẽ giúp bạn hiểu rõ IPSec là gì, cách thức hoạt động, các giao thức, chế độ hoạt động cũng như ưu và nhược điểm của IPSec.
Trước khi đi sâu vào cách thức hoạt động và ưu nhược điểm của giao thức IPSec, bạn cần hiểu rõ khái niệm và lịch sử phát triển của IPSec.
IPSec (Internet Protocol Security) là hệ thống các quy tắc hay một bộ giao thức truyền thông dùng để thiết lập kết nối an toàn qua mạng. IPSec được phát triển để tăng cường lớp bảo mật vốn có của giao thức Internet (IP) bằng cách bổ sung thêm hai chức năng cốt lõi là mã hóa và xác thực dữ liệu.
Cụ thể, các chức năng chính của IPSec gồm:
IPSec hoạt động chủ yếu trên Port 500 và được triển khai tại lớp Mạng (Network Layer) của mô hình TCP/IP, tương ứng với lớp Internet trong mô hình OSI.
IPSec được Lực lượng Chuyên trách Kỹ thuật Liên mạng (IETF) phát triển vào những năm 1990 nhằm đáp ứng nhu cầu bảo mật dữ liệu khi Internet phát triển mạnh. Quá trình xây dựng bộ giao thức IPSec có sự hỗ trợ kỹ thuật từ Cơ quan An ninh Quốc gia Hoa Kỳ (NSA) thông qua Chương trình Hệ thống mạng dữ liệu bảo mật.
Đến nay, IPSec đã trở thành tiêu chuẩn bảo mật mã nguồn mở được áp dụng rộng rãi và là một thành phần quan trọng trong giao thức IPv4.
IPSec là bộ giao thức hoạt động ở lớp Mạng (Network Layer) của mô hình OSI, giúp tạo đường hầm (Tunnel) bảo mật để truyền dữ liệu an toàn qua mạng IP. IPSec sử dụng các giao thức, thuật toán mã hóa và cơ chế quản lý khóa để bảo vệ dữ liệu trong quá trình truyền.
Trước khi gửi dữ liệu, hai thiết bị thực hiện quá trình bắt tay (Handshake) để trao đổi khóa mật mã và thống nhất các tham số bảo mật (Security Association – SA), bao gồm thuật toán mã hóa và xác thực. Sau đó, dữ liệu được chia thành các gói tin (Packet) và được bổ sung Header và Trailer chứa thông tin mã hóa và xác thực trước khi truyền qua đường hầm IPSec.
IPSec đảm bảo an toàn dữ liệu thông qua hai cơ chế chính:
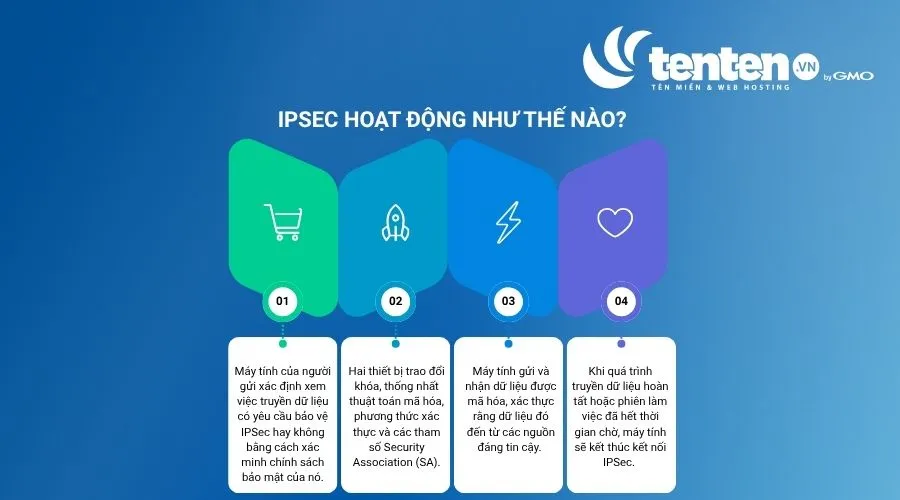
Dưới đây là các bước máy tính trao đổi dữ liệu bằng giao thức IPSec:
Mã hóa IPSec là cơ chế mã hóa dữ liệu giúp bảo vệ nội dung khỏi các truy cập trái phép trong quá trình truyền qua mạng. Dữ liệu được mã hóa bằng khóa mã hóa (Encryption Key) và chỉ có thể được giải mã bằng khóa giải mã (Decryption Key) tương ứng.
IPSec hỗ trợ nhiều thuật toán mã hóa, trong đó phổ biến nhất là AES. Ngoài ra, bộ giao thức này cũng tương thích với các thuật toán cũ như 3DES.
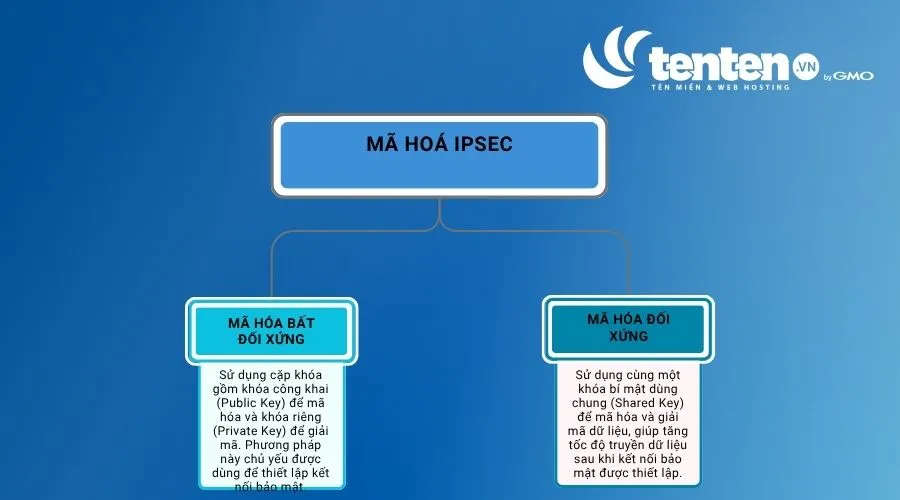
Để đảm bảo cả tốc độ và mức độ bảo mật, IPSec kết hợp hai phương pháp mã hóa:
Các giao thức IPSec chịu trách nhiệm bảo vệ các gói tin trong quá trình truyền qua mạng. Mỗi gói tin gồm ba thành phần chính:
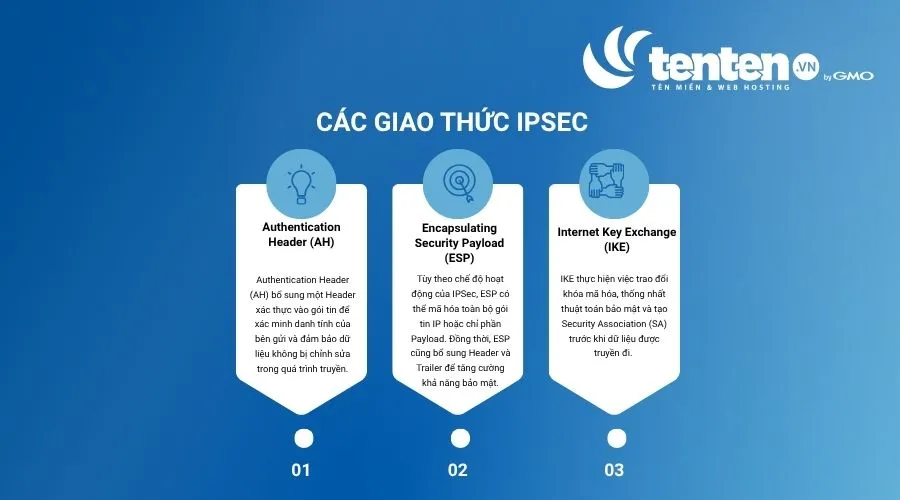
IPSec sử dụng ba giao thức chính để mã hóa, xác thực và thiết lập kết nối bảo mật:
1 – Authentication Header (AH)
Authentication Header (AH) bổ sung một Header xác thực vào gói tin để xác minh danh tính của bên gửi và đảm bảo dữ liệu không bị chỉnh sửa trong quá trình truyền. Khi nhận được gói tin, thiết bị sẽ so sánh giá trị Hàm băm mật mã (Cryptographic Hash) để kiểm tra tính toàn vẹn của dữ liệu.
2 – Encapsulating Security Payload (ESP)
Encapsulating Security Payload (ESP) là giao thức chịu trách nhiệm mã hóa dữ liệu. Tùy theo chế độ hoạt động của IPSec, ESP có thể mã hóa toàn bộ gói tin IP hoặc chỉ phần Payload. Đồng thời, ESP cũng bổ sung Header và Trailer để tăng cường khả năng bảo mật.
3 – Internet Key Exchange (IKE)
Internet Key Exchange (IKE) là giao thức dùng để thiết lập kết nối bảo mật giữa hai thiết bị. IKE thực hiện việc trao đổi khóa mã hóa, thống nhất thuật toán bảo mật và tạo Security Association (SA) trước khi dữ liệu được truyền đi. Hiện nay, IKEv2 là phiên bản được sử dụng phổ biến nhờ quá trình trao đổi khóa đơn giản hơn, hiệu quả hơn và hỗ trợ tốt các thiết bị di động.
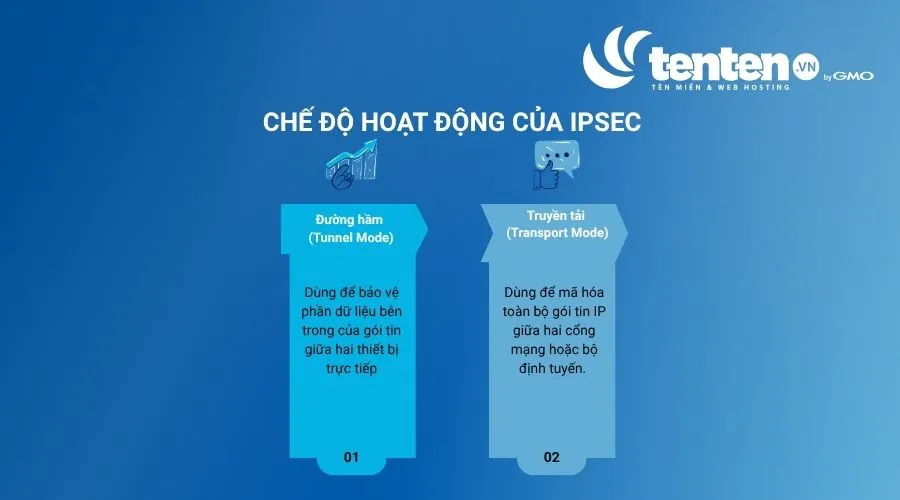
IPSec có 2 chế độ hoạt động chính là truyền tải (Transport Mode) và đường hầm (Tunnel Mode).
Chế độ Truyền tải (Transport Mode) được thiết kế để bảo vệ dữ liệu truyền giữa các thiết bị trong một mạng được xem là tin cậy, chẳng hạn như mạng nội bộ của doanh nghiệp.
Cơ chế: IPSec chỉ mã hóa và xác thực phần dữ liệu (Payload) của gói tin, trong khi IP Header gốc vẫn được giữ nguyên. Điều này cho phép các bộ định tuyến trên đường truyền vẫn có thể đọc địa chỉ đích và định tuyến gói tin như bình thường.
Ứng dụng: Thường được sử dụng cho các kết nối VPN Client-to-Site (Remote Access VPN) hoặc các kết nối trực tiếp giữa hai máy chủ.
Chế độ Đường hầm (Tunnel Mode) cung cấp mức độ bảo mật cao hơn bằng cách bảo vệ toàn bộ gói tin IP khi truyền giữa hai mạng thông qua Internet hoặc các mạng không tin cậy.
Cơ chế: IPSec sẽ mã hóa toàn bộ gói tin IP gốc, bao gồm cả IP Header và Payload, sau đó đóng gói vào một gói tin mới và thêm IP Header mới ở bên ngoài để tạo thành một đường hầm bảo mật.
Ứng dụng: Chủ yếu được sử dụng cho VPN Site-to-Site, kết nối an toàn giữa các chi nhánh hoặc giữa doanh nghiệp với trung tâm dữ liệu qua Internet.
Dưới đây là bảng so sánh ưu điểm và nhược điểm của IPSec với các ý được tóm gọn trong một câu:
|
Ưu điểm |
Nhược điểm |
|
Tính bảo mật dữ liệu cao |
Cấu hình phức tạp, đòi hỏi người quản trị mạng phải có chuyên môn cao để thiết lập và duy trì |
|
Hoạt động độc lập ở tầng mạng, không yêu cầu ứng dụng phải hỗ trợ hay chỉnh sửa gì thêm |
Tốn tài nguyên CPU do quá trình mã hóa và giải mã liên tục làm tăng tải cho bộ xử lý của thiết bị. |
|
Chạy ngầm tự động, không cần can thiệp hay thao tác thủ công |
Nội dung bị mã hóa đôi khi khiến các thiết bị tường lửa truyền thống gặp khó khăn trong việc kiểm tra gói tin. |
|
Hỗ trợ tốt cho cả IPv4 lẫn IPv6 và các mô hình kết nối Site-to-Site VPN |
Làm tăng độ trễ mạng vì các gói tin phải mất thêm thời gian để xử lý mã hóa. |
|
Làm tăng kích thước gói tin nên có thể gây phân mảnh hoặc vượt quá giới hạn MSS và MTU. |
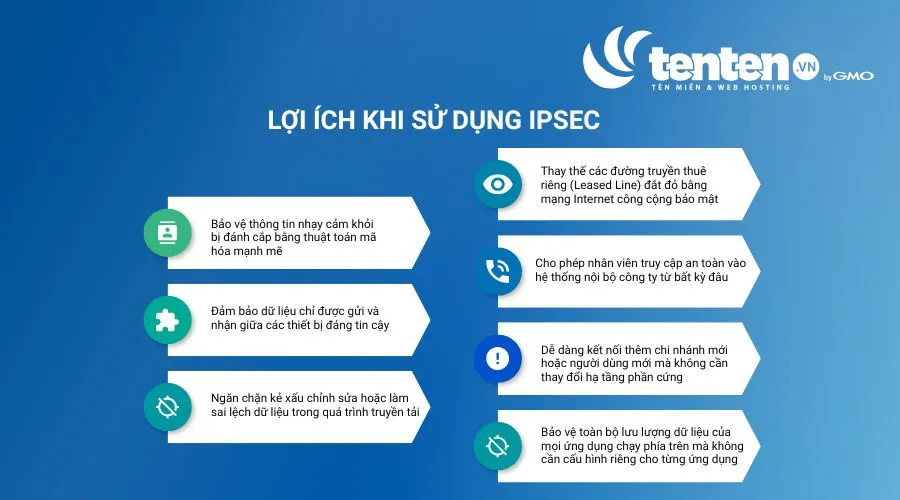
Với những ưu điểm nổi bật nêu trên, giao thức IPSec được nhiều doanh nghiệp triển khai để bảo vệ dữ liệu quan trọng và tăng cường an ninh cho hệ thống mạng. Các lợi ích nổi bật khi sử dụng IPSec gồm:
IPSec VPN là một loại mạng riêng ảo (VPN) sử dụng bộ giao thức IPSec để tạo đường hầm được mã hóa trên Internet. Nhờ cơ chế mã hóa đầu cuối (End-to-End Encryption), dữ liệu sẽ được mã hóa tại thiết bị gửi và chỉ được giải mã khi đến thiết bị nhận, giúp bảo vệ thông tin trong suốt quá trình truyền.
SSL/TLS VPN là loại VPN sử dụng giao thức SSL/TLS để thiết lập kết nối bảo mật giữa người dùng và máy chủ, phổ biến nhất trong các ứng dụng Web (HTTPS). Khác với IPSec VPN, SSL/TLS VPN thường chỉ cần trình duyệt web hoặc ứng dụng hỗ trợ SSL/TLS mà không yêu cầu cài đặt VPN client chuyên dụng.
Dưới đây là bảng so sánh sự khác nhau giữa IPSec VPN và SSL/TLS VPN:
|
Tieu chí |
IPSec VPN |
SSL/TLS VPN |
|
Mục đích sử dụng |
Bảo vệ toàn bộ lưu lượng IP và kết nối mạng giữa các điểm cuối. |
Bảo vệ kết nối giữa người dùng và ứng dụng hoặc máy chủ, phổ biến với HTTPS. |
|
Cấp độ bảo mật |
Hoạt động ở lớp Mạng (Layer 3) của mô hình OSI. |
Hoạt động giữa lớp Vận chuyển (Layer 4) và lớp Ứng dụng (Layer 7). |
|
Yêu cầu triển khai |
Thường cần cài đặt VPN Client hoặc được tích hợp sẵn trong hệ điều hành. |
Thường không cần cài đặt phần mềm riêng, có thể truy cập qua trình duyệt web. |
|
Kiểm soát truy cập |
Dựa trên chính sách bảo mật và quyền truy cập của thiết bị hoặc toàn bộ mạng. |
Dựa trên danh tính người dùng, chứng thực và quyền truy cập vào từng ứng dụng. |
|
Độ phức tạp |
Phức tạp, cần lập kế hoạch định tuyến và quy tắc tường lửa chi tiết. |
Đơn giản hơn, dễ triển khai cho người dùng cuối. |
Để kết nối với IPSec VPN, bạn cần cài đặt ứng dụng VPN Client trên thiết bị, sau đó đăng nhập bằng tài khoản và mật khẩu do quản trị viên hoặc nhà cung cấp dịch vụ cấp.
Mặc dù IPSec VPN mã hóa toàn bộ dữ liệu trong quá trình truyền, việc bảo vệ thông tin đăng nhập vẫn rất quan trọng. Nếu tài khoản hoặc mật khẩu bị lộ, kẻ tấn công vẫn có thể truy cập vào hệ thống. Vì vậy, bạn nên kích hoạt xác thực hai yếu tố (2FA) để bổ sung thêm một lớp bảo mật, giảm nguy cơ truy cập trái phép.
Bạn đang tìm kiếm một hệ điều hành máy chủ ổn định, miễn phí và bền vững sau khi CentOS ngừng hỗ trợ? AlmaLinux chính là một “ứng cử viên” sáng giá. Nhờ khả năng tương thích 1:1 với RHEL cùng chu kỳ hỗ trợ dài hạn, hệ điều hành này nhanh chóng chiếm được […]
IP tĩnh là địa chỉ mạng được gán cố định cho một thiết bị và không thay đổi theo thời gian, giúp duy trì kết nối ổn định cho các thiết bị. Bài viết sau của Tenten sẽ giúp bạn hiểu rõ bản chất của IP tĩnh là gì, sự khác biệt với IP động […]
FreeBSD là một trong những hệ điều hành mã nguồn mở lâu đời và mạnh mẽ bậc nhất phát triển từ nền tảng Unix. Nhờ sự ổn định và hiệu năng vượt trội, FreeBSD đã trở thành lựa chọn hàng đầu cho các hệ thống máy chủ, trung tâm dữ liệu và thiết bị mạng. […]
VLAN (Virtual Local Area Network) là giải pháp công nghệ cho phép chia một hạ tầng mạng vật lý thành nhiều phân đoạn mạng LAN ảo độc lập, giúp tối ưu tốc độ truyền tải, cô lập miền quảng bá và nâng cao bảo mật hệ thống. Bài viết sau của Tenten sẽ giúp bạn […]
NGINX là một trong những máy chủ web mã nguồn mở mạnh mẽ và phổ biến nhất hiện nay, nổi bật với khả năng xử lý đồng thời cực lớn, hiệu suất vượt trội. Trong bài viết này, Tenten sẽ giúp bạn tìm hiểu chi tiết NGINX là gì, vì sao nó được ưa chuộng […]
LAMP stack là một trong những nền tảng phần mềm mã nguồn mở phổ biến nhất thế giới, dùng để xây dựng và vận hành các website động một cách nhanh chóng, tiết kiệm. Bài viết dưới đây của Tenten sẽ phân tích chi tiết LAMP là gì, các thành phần cốt lõi, cơ chế […]
SQL Server Management Studio (SSMS) là công cụ quản trị cơ sở dữ liệu mạnh mẽ và phổ biến nhất của Microsoft dành cho SQL Server, Azure SQL Database và Azure Synapse Analytics. Nếu bạn đang làm việc với dữ liệu, nắm vững cách sử dụng công cụ này là bước khởi đầu quan trọng. […]
Docker Image là chìa khóa giúp đóng gói toàn bộ mã nguồn, thư viện và môi trường thành một khuôn mẫu bất biến, đảm bảo ứng dụng chạy mượt mà trên mọi hệ thống. Bài viết này của Tenten sẽ giúp bạn hiểu rõ Docker Image là gì, cách sử dụng các lệnh cơ bản […]
Snapshot (ảnh chụp nhanh) là một bản ghi trạng thái toàn bộ dữ liệu, cấu hình hoặc máy ảo tại một thời điểm cụ thể (Point-in-Time), giúp hệ thống khôi phục nhanh chóng khi gặp sự cố. Bài viết này sẽ cùng bạn giải mã chi tiết bản chất của Snapshot, cơ chế vận hành, […]
Mạng WAN (Wide Area Network) là mạng diện rộng, cho phép kết nối các mạng máy tính ở nhiều khu vực địa lý khác nhau, từ các thành phố đến nhiều quốc gia. Bài viết dưới đây của Tenten sẽ giúp bạn hiểu rõ mạng WAN là gì, cách hoạt động, ưu nhược điểm và […]