


VLAN (Virtual Local Area Network) là giải pháp công nghệ cho phép chia một hạ tầng mạng vật lý thành nhiều phân đoạn mạng LAN ảo độc lập, giúp tối ưu tốc độ truyền tải, cô lập miền quảng bá và nâng cao bảo mật hệ thống. Bài viết sau của Tenten sẽ giúp bạn […]
VLAN là viết tắt của Virtual LAN, là kỹ thuật chia một switch vật lý thành nhiều mạng LAN logic độc lập, mỗi VLAN có VLAN ID riêng để phân tách và quản lý thiết bị.
VLAN khác gì LAN: LAN dựa trên kết nối vật lý, còn VLAN là mạng ảo trên cùng hạ tầng; VLAN tạo nhiều miền quảng bá độc lập và cần Router/L3 Switch để giao tiếp giữa các VLAN.
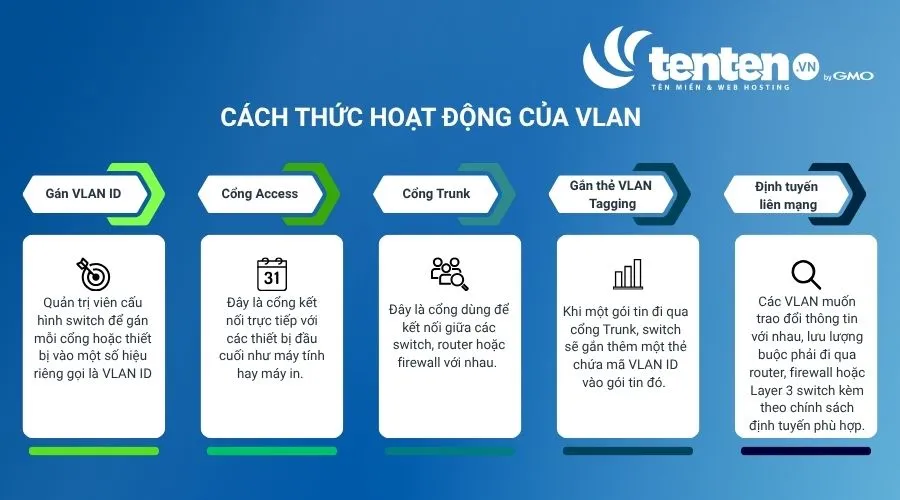
VLAN hoạt động qua việc gán VLAN ID cho cổng, dùng Access Port cho thiết bị đầu cuối, Trunk Port để truyền nhiều VLAN, gắn thẻ IEEE 802.1Q và định tuyến liên VLAN khi cần.
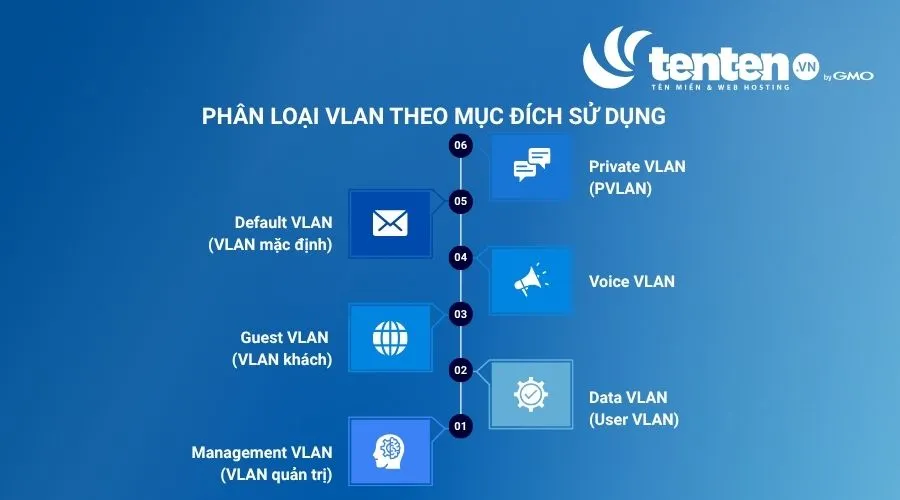
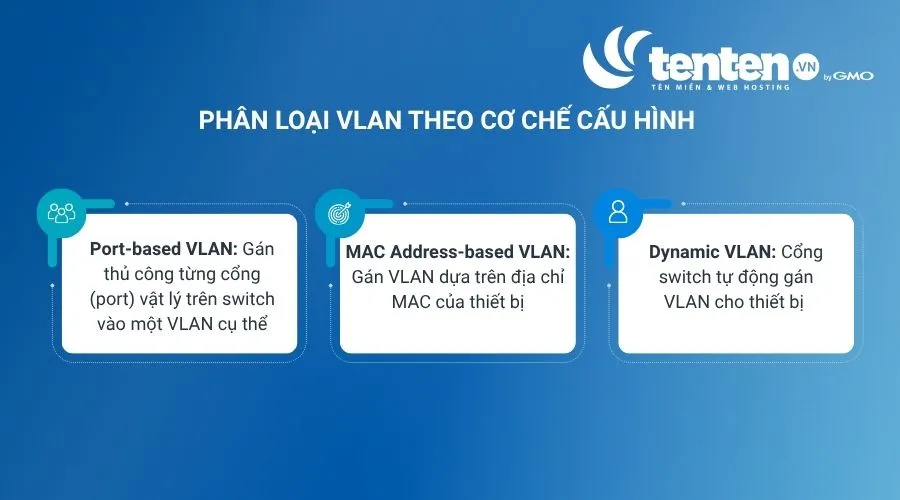
Các loại VLAN phổ biến: Theo mục đích sử dụng gồm Data, Voice, Management, Guest, Default, Private VLAN; theo cơ chế cấu hình gồm Port-based, MAC-based và Dynamic VLAN.
Nên dùng VLAN khi mạng lớn, nghẽn lưu lượng, cần cô lập bảo mật hoặc tiết kiệm chi phí; nhưng cần bổ sung ACL, Firewall, NAC nếu yêu cầu kiểm soát truy cập chi tiết.
VLAN (Virtual Local Area Network) là giải pháp công nghệ cho phép chia một hạ tầng mạng vật lý thành nhiều phân đoạn mạng LAN ảo độc lập, giúp tối ưu tốc độ truyền tải, cô lập miền quảng bá và nâng cao bảo mật hệ thống. Bài viết sau của Tenten sẽ giúp bạn có cái nhìn tổng quan về VLAN là gì, cách hoạt động, phân loại và cấu hình VLAN trên switch Cisco chi tiết.
VLAN (Virtual Local Area Network) hay mạng LAN ảo là một kỹ thuật cho phép chia một thiết bị chuyển mạch (switch) vật lý thành nhiều mạng LAN nhỏ hơn và hoàn toàn độc lập với nhau.
Ví dụ sau sẽ giúp bạn hiểu rõ hơn VLAN là gì:
Trong một tòa nhà doanh nghiệp nhiều tầng có các phòng ban như HR, IT, Sales….Nếu mỗi phòng ban sử dụng một switch riêng thì có thể gây dư thừa cổng kết nối, bởi mỗi switch thường có 24-48 port trong khi mỗi phòng ban chỉ có khoảng 10 nhân viên.
VLAN giúp giải quyết vấn đề này bằng cách phân chia các cổng trên cùng một switch vật lý thành nhiều mạng logic riêng biệt, giảm nhu cầu sử dụng thêm switch.
Mỗi VLAN được gán một VLAN ID để nhận diện và phân biệt với các VLAN khác. Chẳng hạn, doanh nghiệp có thể cấu hình VLAN 10 cho HR, VLAN 20 cho IT và VLAN 30 cho Sales trên cùng hệ thống switch.
Hiểu đơn giản, VLAN là việc chia một switch vật lý thành nhiều switch logic, cho phép các nhóm thiết bị sử dụng chung thiết bị mạng nhưng vẫn được phân tách thành các mạng riêng biệt.
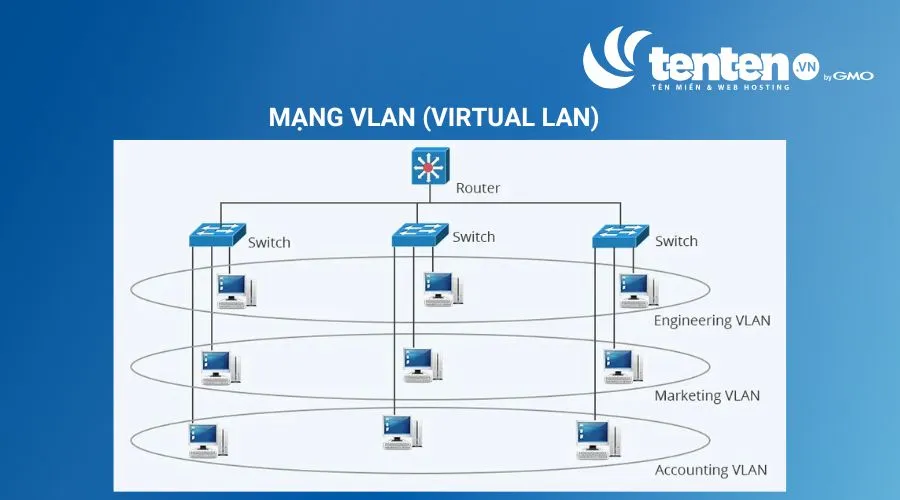
Sự khác biệt cơ bản giữa LAN (Mạng cục bộ) và VLAN (Mạng LAN ảo) nằm ở cấu trúc kết nối: LAN là một mạng vật lý duy nhất, trong khi VLAN là kỹ thuật chia mạng LAN vật lý đó thành nhiều mạng logic độc lập.
Bảng sau sẽ giúp bạn phân biệt rõ hơn VLAN với VLAN:
|
Tiêu chí |
LAN (Local Area Network) |
VLAN (Virtual Local Area Network) |
|
Bản chất |
Mạng cục bộ dựa trên kết nối vật lý (cáp, switch, hub). |
Mạng ảo được tạo ra bằng phần mềm trên cùng hạ tầng vật lý. |
|
Tầng hoạt động |
Hoạt động ở Lớp 2 (Data Link) và Lớp 1 của mô hình OSI. |
Hoạt động ở Lớp 2 (Data Link) sử dụng gắn thẻ ID (IEEE 802.1Q). |
|
Miền quảng bá (Broadcast domain) |
Một switch vật lý = một miền quảng bá duy nhất. |
Một switch có thể tạo thành nhiều miền quảng bá độc lập (mỗi VLAN là một miền). |
|
Giao tiếp giữa các phân đoạn |
Các thiết bị kết nối trực tiếp nhìn thấy nhau. |
Muốn các VLAN khác nhau liên lạc phải đi qua Router hoặc Switch Layer 3. |
|
Chi phí triển khai |
Tốn kém hơn nếu cần mua thêm thiết bị vật lý (switch, dây cáp) để phân chia phòng ban. |
Tiết kiệm chi phí phần cứng, tận dụng ngay switch sẵn có. |
|
Tính linh hoạt & Bảo mật |
Kém linh hoạt; muốn đổi phòng/nhóm phải rút cắm lại dây vật lý. |
Rất linh hoạt; bảo mật cao hơn vì cô lập lưu lượng. |
VLAN hoạt động bằng cách chia một cơ sở hạ tầng mạng vật lý thành nhiều mạng logic độc lập thông qua các cơ chế gán và gắn thẻ dữ liệu trên thiết bị chuyển mạch (switch).
Cơ chế hoạt động của VLAN như sau:
Các loại VLAN phổ biến hiện nay được phân loại dựa trên mục đích sử dụng trong hệ thống mạng hoặc dựa trên phương thức cấu hình kỹ thuật.
Dựa trên mục đích sử dụng, ta có các loại VLAN sau:
Dựa trên cơ chế cấu hình, VLAN gồm các loại mạng sau:
Sử dụng VLAN mang lại khả năng phân đoạn và tối ưu hóa hệ thống mạng nhưng cũng đi kèm với một số chi phí và độ phức tạp nhất định trong quá trình quản trị.
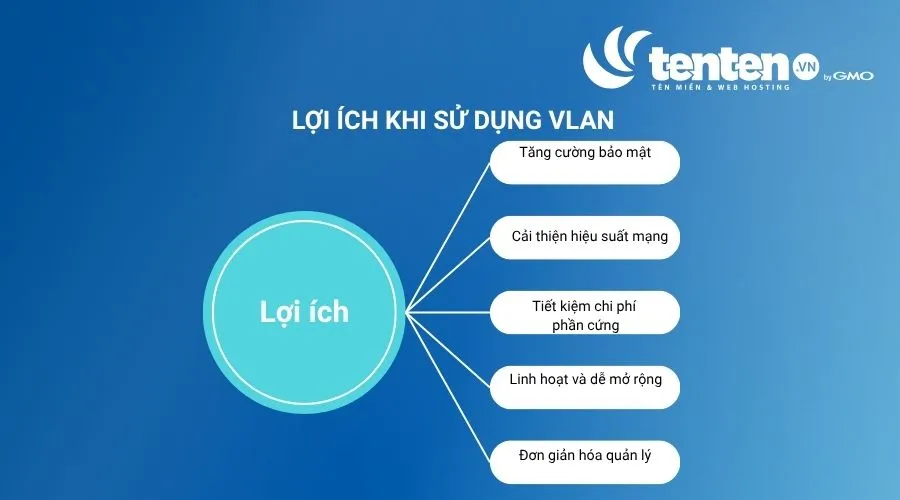
Ứng dụng công nghệ VLAN giúp doanh nghiệp và quản trị viên kiểm soát hạ tầng mạng một cách linh hoạt, an toàn và hiệu quả hơn:
Bên cạnh các ưu điểm vượt trội, việc vận hành mạng VLAN đòi hỏi nhân sự phải có chuyên môn cao và đối mặt với một số rào cản kỹ thuật.
VLAN nên được sử dụng khi hệ thống mạng nội bộ phát triển mạnh mẽ, đòi hỏi tối ưu hóa hiệu suất, tăng cường bảo mật và đơn giản hóa quy trình quản lý:
Dù mang lại nhiều lợi ích, chỉ sử dụng VLAN là chưa đủ để bảo vệ và kiểm soát mạng toàn diện trong các trường hợp sau:
Trong các trường hợp này, hệ thống bắt buộc phải tích hợp thêm ACL (Access Control List), Firewall, NAC (Network Access Control) hoặc các chính sách định tuyến (Routing Policies) nâng cao.
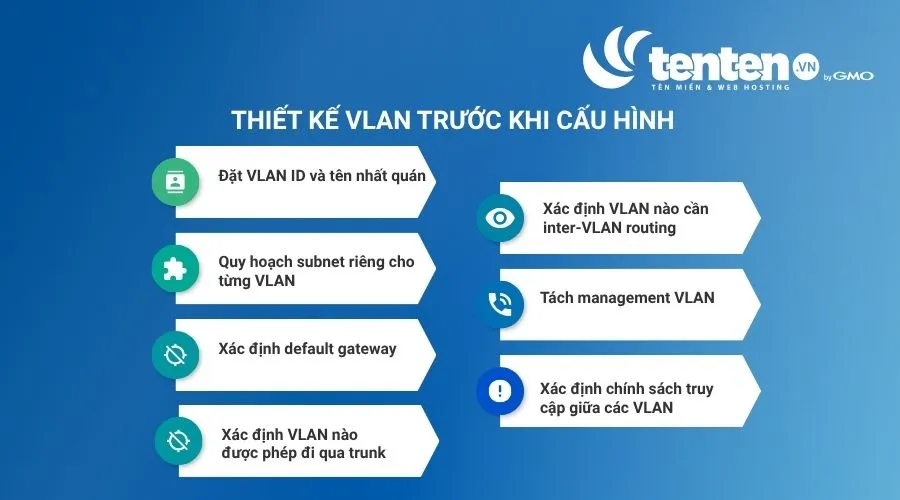
Trước khi tiến hành cấu hình trên thiết bị mạng (switch/router), bạn cần hoàn tất các bước lập kế hoạch và thiết kế chi tiết sau:
Switch Cisco là thiết bị mạng có khả năng tạo, quản lý và kiểm soát VLAN, giúp chia một mạng vật lý thành nhiều mạng logic riêng biệt. Để tạo VLAN trên switch Cisco, bạn cần thực hiện các bước gồm tạo VLAN, gán cổng access, cấu hình trunk và thiết lập định tuyến giữa các VLAN nếu cần thiết.
Trước tiên, truy cập chế độ cấu hình trên switch Cisco và tạo các VLAN theo nhu cầu sử dụng. Ví dụ, bạn có thể chia mạng thành VLAN 2 dành cho người dùng, VLAN 3 dành cho máy chủ và VLAN 10 dành cho quản trị mạng.
Switch# configure terminal
Switch(config)# vlan 2
Switch(config-vlan)# name User_VLAN
Switch(config-vlan)# exit
Switch(config)# vlan 3
Switch(config-vlan)# name Server_VLAN
Switch(config-vlan)# exit
Switch(config)# vlan 10
Switch(config-vlan)# name Mgmt_VLAN
Switch(config-vlan)# end
Trong đó, lệnh vlan tạo VLAN theo ID được chỉ định, còn lệnh name đặt tên để dễ nhận diện và quản lý. Sau khi cấu hình, bạn có thể dùng lệnh sau để kiểm tra danh sách VLAN:
Switch# show vlan brief
Lưu ý: Nếu sử dụng nhiều switch và tắt VTP bằng vtp mode off, bạn cần tạo VLAN riêng trên từng switch có cổng cần sử dụng VLAN đó.
Sau khi tạo VLAN, bạn cần gán các cổng kết nối với máy tính, máy chủ hoặc thiết bị đầu cuối vào VLAN tương ứng. Cổng access thường chỉ thuộc một VLAN dữ liệu tại một thời điểm.
Ví dụ, gán cổng GigabitEthernet 1/0/5 vào VLAN 2:
Switch(config)# interface gigabitEthernet 1/0/5
Switch(config-if)# switchport mode access
Switch(config-if)# switchport access vlan 2
Switch(config-if)# end
Tương tự, để gán một cổng vào VLAN 3, bạn thay switchport access vlan 2 bằng switchport access vlan 3.
Kiểm tra cấu hình bằng lệnh:
Switch# show vlan brief
Cổng được gán sẽ xuất hiện trong danh sách cổng thuộc VLAN tương ứng. Hãy bảo đảm thiết bị đầu cuối được cấu hình địa chỉ IP thuộc subnet của VLAN đó.
Nếu cần truyền dữ liệu của nhiều VLAN giữa các switch, bạn cần cấu hình cổng kết nối giữa chúng ở chế độ trunk. Trunk cho phép nhiều VLAN cùng đi qua một liên kết vật lý bằng cơ chế gắn thẻ VLAN theo chuẩn IEEE 802.1Q.
Ví dụ, cấu hình cổng GigabitEthernet 1/0/3 làm trunk:
Switch(config)# interface gigabitEthernet 1/0/3
Switch(config-if)# switchport mode trunk
Switch(config-if)# end
Nếu muốn giới hạn các VLAN được phép truyền qua trunk, bạn có thể cấu hình thêm:
Switch(config-if)# switchport trunk allowed vlan 2,3,10
Lệnh này chỉ cho phép VLAN 2, 3 và 10 đi qua trunk. Hãy bảo đảm các VLAN cần thiết đã được tạo trên những switch liên quan và cấu hình trunk ở hai đầu liên kết tương thích với nhau.
Kiểm tra trạng thái trunk bằng lệnh:
Switch# show interfaces trunk
Các VLAN thường thuộc những mạng IP riêng biệt nên thiết bị ở VLAN này không thể tự giao tiếp với thiết bị ở VLAN khác chỉ nhờ cấu hình VLAN và trunk. Để cho phép chúng liên lạc, bạn cần cấu hình inter-VLAN routing.
Có hai mô hình phổ biến là Router-on-a-Stick, sử dụng router kết nối với switch qua một đường trunk, và SVI trên Layer 3 switch. Với người mới bắt đầu, Router-on-a-Stick là mô hình dễ hình dung vì phần định tuyến được cấu hình trực tiếp trên router.
Mô hình Router-on-a-Stick
Giả sử VLAN 2 sử dụng mạng 192.168.2.0/24, VLAN 3 sử dụng mạng 192.168.3.0/24. Địa chỉ gateway lần lượt là 192.168.2.1 và 192.168.3.1.
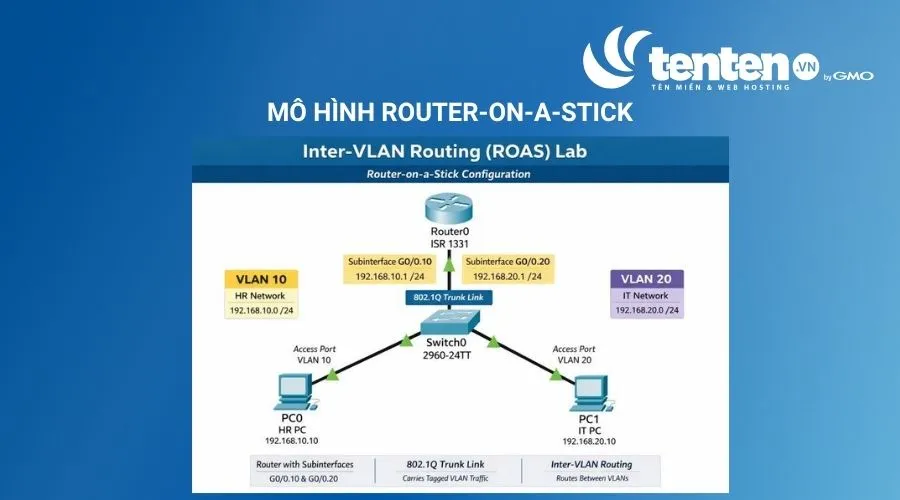
Bước 1: Cấu hình cổng trunk trên switch
Switch(config)# interface gigabitEthernet 1/0/3
Switch(config-if)# switchport mode trunk
Cổng này kết nối với router và cần cho phép các VLAN cần định tuyến đi qua.
Bước 2: Cấu hình các subinterface trên router
Giả sử router kết nối với switch qua cổng GigabitEthernet 0/0:
Router(config)# interface gigabitEthernet 0/0
Router(config-if)# no shutdown
Router(config-if)# exit
Router(config)# interface gigabitEthernet 0/0.2
Router(config-subif)# encapsulation dot1Q 2
Router(config-subif)# ip address 192.168.2.1 255.255.255.0
Router(config-subif)# exit
Router(config)# interface gigabitEthernet 0/0.3
Router(config-subif)# encapsulation dot1Q 3
Router(config-subif)# ip address 192.168.3.1 255.255.255.0
Router(config-subif)# end
Mỗi subinterface đảm nhiệm định tuyến cho một VLAN. Lệnh encapsulation dot1Q xác định VLAN tương ứng, còn ip address thiết lập địa chỉ gateway cho các thiết bị trong VLAN đó.
Bước 3: Cấu hình gateway cho thiết bị đầu cuối
Thiết bị thuộc VLAN 2 cần sử dụng gateway 192.168.2.1; thiết bị thuộc VLAN 3 sử dụng gateway 192.168.3.1. Sau đó, kiểm tra kết nối bằng lệnh ping giữa các thiết bị ở hai VLAN.
SVI trên Layer 3 switch
Ngoài Router-on-a-Stick, bạn có thể sử dụng switch Layer 3 để định tuyến trực tiếp giữa các VLAN thông qua SVI (Switch Virtual Interface). Mỗi VLAN có một giao diện logic và địa chỉ IP riêng làm gateway. Trên switch hỗ trợ định tuyến Layer 3, cấu hình cơ bản như sau:
Switch(config)# ip routing
Switch(config)# interface vlan 2
Switch(config-if)# ip address 192.168.2.1 255.255.255.0
Switch(config-if)# no shutdown
Switch(config-if)# exit
Switch(config)# interface vlan 3
Switch(config-if)# ip address 192.168.3.1 255.255.255.0
Switch(config-if)# no shutdown
Khi các SVI hoạt động và các VLAN đã được cấu hình đúng, switch Layer 3 có thể định tuyến giữa những mạng VLAN này mà không cần chuyển lưu lượng qua router riêng. Đây là mô hình được sử dụng trong tài liệu Cisco Catalyst đã đề cập, với switch Layer 3 đảm nhiệm inter-VLAN routing và các switch Layer 2 kết nối xuống thiết bị đầu cuối.
Sau khi cấu hình VLAN trên switch Cisco, bạn cần kiểm tra trạng thái VLAN, các cổng kết nối và khả năng giao tiếp giữa các thiết bị để bảo đảm mạng hoạt động đúng.
show vlan brief để xem danh sách VLAN hiện có trên switch.show vlan brief để xác nhận các cổng access đã được gán vào VLAN mong muốn. Có thể kết hợp show interfaces status để kiểm tra trạng thái cổng.show interfaces trunk để xem các cổng trunk đang hoạt động và trạng thái truyền VLAN.show interfaces trunk. Kết quả hiển thị danh sách VLAN được phép trên trunk, VLAN đang hoạt động và VLAN đang ở trạng thái forwarding.ping đến địa chỉ IP của thiết bị còn lại. Nếu ping thất bại, hãy kiểm tra cấu hình VLAN, địa chỉ IP, subnet mask và kết nối vật lý.Lưu ý: Lệnh show interfaces trunk giúp kiểm tra cả VLAN được phép truyền và VLAN thực tế đang forwarding. Hai trạng thái này có thể khác nhau nếu VLAN chưa được tạo, liên kết chưa hoạt động hoặc cấu hình trunk chưa phù hợp.
Để hệ thống VLAN trên switch Cisco hoạt động ổn định và an toàn, bạn cần cấu hình phân tách mạng hợp lý, kiểm soát lưu lượng giữa các VLAN và kiểm tra các lỗi thường gặp khi kết nối. Dưới đây là những lưu ý quan trọng giúp hạn chế rủi ro bảo mật và khắc phục sự cố hiệu quả.
switchport trunk allowed vlan…).switchport mode access) và tắt tính năng tự động thương lượng trunk (switchport nonegotiate hoặc tắt DTP).Dưới đây là bảng tổng hợp các lỗi VLAN thường gặp, biểu hiện và cách kiểm tra trên switch Cisco để bạn dễ dàng theo dõi và xử lý:
|
Tên lỗi |
Biểu hiện / Triệu chứng |
Cách kiểm tra & Lệnh Cisco CLI |
|
Native VLAN Mismatch |
• Xuất hiện thông báo lỗi liên tục: • Mất gói tin hoặc rò rỉ dữ liệu giữa các VLAN khác nhau qua đường trunk. |
• Chạy lệnh • Kiểm tra và so sánh dòng thông tin |
|
VLAN chưa được allow trên Trunk |
• Máy tính thuộc VLAN đó hoạt động bình thường trong nội bộ switch, nhưng không thể kết nối tới các thiết bị ở switch khác qua đường trunk. |
• Sử dụng lệnh • Rà soát mục |
|
Sai Subnet / Sai Gateway |
• Các máy cùng VLAN ping được nhau nhưng không thể giao tiếp với các VLAN khác hoặc không thể ra Internet. • Các máy trong VLAN hoàn toàn mất kết nối. |
• Kiểm tra cấu hình IP, Subnet Mask và Gateway trực tiếp trên máy trạm. • Trên Switch L3/Router: Dùng lệnh |
|
Cổng Access gán sai VLAN |
• Thiết bị cắm vào cổng nhận sai dải IP (nếu dùng DHCP) hoặc không thể kết nối tới các tài nguyên chung của phòng ban mình. |
• Thực hiện lệnh • Kiểm tra xem cổng kết nối (Ví dụ: Gi0/1) đã nằm đúng trong phân vùng VLAN mong muốn chưa. |
NGINX là một trong những máy chủ web mã nguồn mở mạnh mẽ và phổ biến nhất hiện nay, nổi bật với khả năng xử lý đồng thời cực lớn, hiệu suất vượt trội. Trong bài viết này, Tenten sẽ giúp bạn tìm hiểu chi tiết NGINX là gì, vì sao nó được ưa chuộng […]
LAMP stack là một trong những nền tảng phần mềm mã nguồn mở phổ biến nhất thế giới, dùng để xây dựng và vận hành các website động một cách nhanh chóng, tiết kiệm. Bài viết dưới đây của Tenten sẽ phân tích chi tiết LAMP là gì, các thành phần cốt lõi, cơ chế […]
SQL Server Management Studio (SSMS) là công cụ quản trị cơ sở dữ liệu mạnh mẽ và phổ biến nhất của Microsoft dành cho SQL Server, Azure SQL Database và Azure Synapse Analytics. Nếu bạn đang làm việc với dữ liệu, nắm vững cách sử dụng công cụ này là bước khởi đầu quan trọng. […]
Docker Image là chìa khóa giúp đóng gói toàn bộ mã nguồn, thư viện và môi trường thành một khuôn mẫu bất biến, đảm bảo ứng dụng chạy mượt mà trên mọi hệ thống. Bài viết này của Tenten sẽ giúp bạn hiểu rõ Docker Image là gì, cách sử dụng các lệnh cơ bản […]
Snapshot (ảnh chụp nhanh) là một bản ghi trạng thái toàn bộ dữ liệu, cấu hình hoặc máy ảo tại một thời điểm cụ thể (Point-in-Time), giúp hệ thống khôi phục nhanh chóng khi gặp sự cố. Bài viết này sẽ cùng bạn giải mã chi tiết bản chất của Snapshot, cơ chế vận hành, […]
Mạng WAN (Wide Area Network) là mạng diện rộng, cho phép kết nối các mạng máy tính ở nhiều khu vực địa lý khác nhau, từ các thành phố đến nhiều quốc gia. Bài viết dưới đây của Tenten sẽ giúp bạn hiểu rõ mạng WAN là gì, cách hoạt động, ưu nhược điểm và […]
IPv6 là phiên bản thứ 6 của giao thức Internet, sử dụng địa chỉ 128 bit để định danh thiết bị và định tuyến dữ liệu trên mạng. IPv6 được phát triển nhằm giải quyết tình trạng khan hiếm địa chỉ IPv4 trước sự gia tăng của các thiết bị kết nối Internet. Trong bài […]
Windows Server là hệ điều hành máy chủ do Microsoft phát triển, được sử dụng để quản lý hệ thống mạng, dữ liệu, ứng dụng và tài nguyên trong doanh nghiệp. Bài viết dưới đây của Tenten sẽ giúp bạn hiểu rõ Windows server là gì, những tính năng nổi bật, các phiên bản phổ […]
SFTP là giao thức truyền file an toàn, giúp trao đổi dữ liệu giữa máy tính và máy chủ thông qua kết nối SSH. Vậy SFTP là gì, hoạt động như thế nào, có ưu nhược điểm gì và cách sử dụng ra sao? Bài viết dưới đây của Tenten sẽ giúp bạn hiểu rõ […]
Virtual Machine (VM) là công nghệ máy ảo cho phép tạo ra môi trường máy tính độc lập trên nền tảng phần cứng vật lý, giúp chạy hệ điều hành và ứng dụng mà không cần thêm thiết bị riêng. Vậy cụ thể Virtual Machine là gì, hoạt động như thế nào, có những loại […]