


Docker Image là chìa khóa giúp đóng gói toàn bộ mã nguồn, thư viện và môi trường thành một khuôn mẫu bất biến, đảm bảo ứng dụng chạy mượt mà trên mọi hệ thống. Bài viết này của Tenten sẽ giúp bạn hiểu rõ Docker Image là gì, cách sử dụng các lệnh cơ bản […]
Docker Image là mẫu đóng gói chỉ đọc chứa mã nguồn, thư viện, dependencies và cấu hình, dùng làm nền để khởi chạy container nhất quán trên nhiều môi trường.
Dockerfile là bản thiết kế dạng văn bản, Image là gói tĩnh chỉ đọc tạo từ Dockerfile, còn Container là instance đang chạy của Image với lớp ghi riêng.
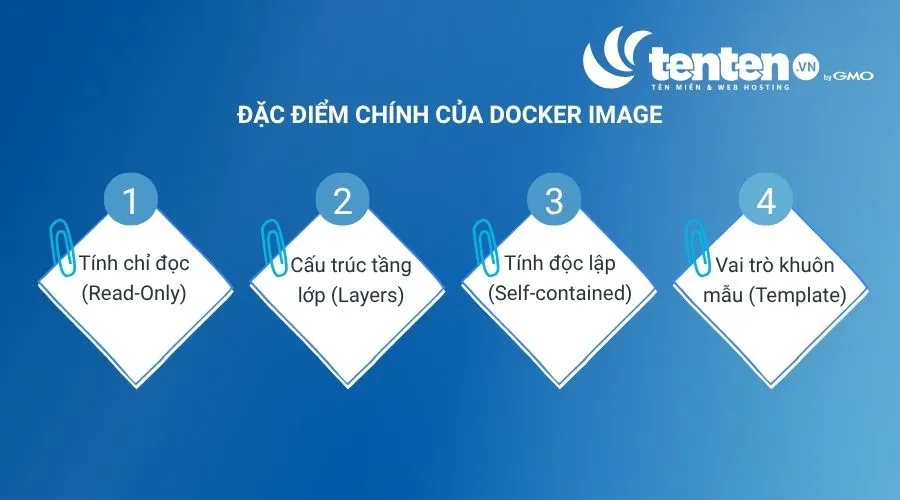
Đặc điểm chính của Docker Image: Bất biến, cấu trúc nhiều layer, tự chứa đầy đủ môi trường chạy và đóng vai trò khuôn mẫu để tạo nhiều container giống nhau.
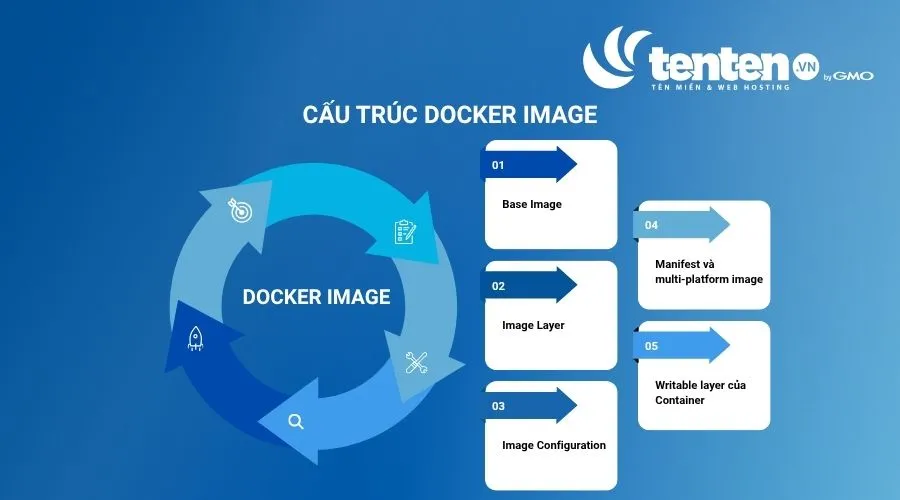
Cấu trúc Docker Image gồm Base Image, Image Layer, Image Configuration, Manifest và multi-platform image, Writable layer của Container.
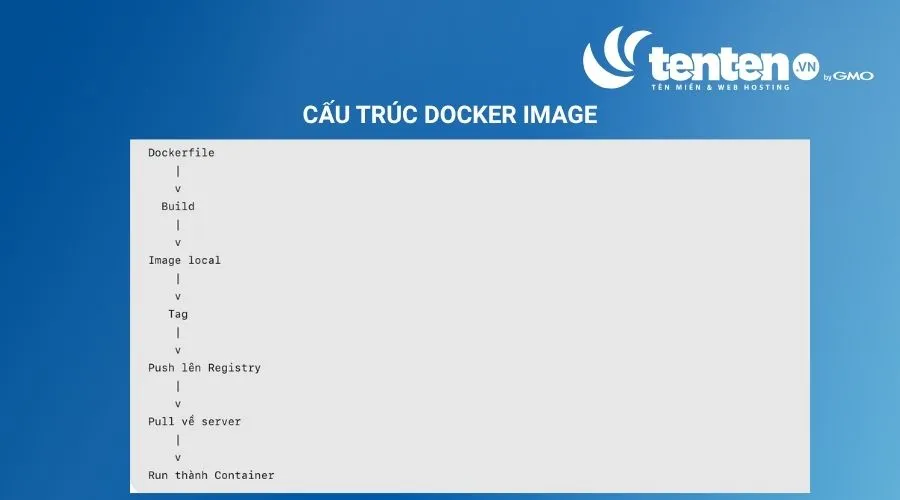
Cách Docker Image hoạt động: Viết Dockerfile → docker build tạo image → tag → docker push lên registry → docker pull về server → docker run khởi chạy container.
Docker Image là chìa khóa giúp đóng gói toàn bộ mã nguồn, thư viện và môi trường thành một khuôn mẫu bất biến, đảm bảo ứng dụng chạy mượt mà trên mọi hệ thống. Bài viết này của Tenten sẽ giúp bạn hiểu rõ Docker Image là gì, cách sử dụng các lệnh cơ bản và các chiến lược tối ưu giúp tăng tốc độ triển khai Docker Image.
Docker image là một tệp mẫu (template) có tính bất biến (chỉ đọc hay read-only), chứa mã nguồn, thư viện, các gói phụ thuộc (dependencies), công cụ và cấu hình cần thiết để chạy một ứng dụng trong môi trường cô lập.
Bạn có thể hình dung Docker image giống như một bản thiết kế (blueprint) hoặc một ảnh chụp nhanh (snapshot) của môi trường ứng dụng tại một thời điểm cố định, được dùng làm nền tảng để khởi chạy các Docker container.
Docker Image đóng vai trò như một gói đóng sẵn, giúp ứng dụng có thể được triển khai nhất quán trên nhiều môi trường như máy tính cá nhân, máy chủ thử nghiệm và máy chủ production. Nhờ đó, lập trình viên có thể giảm các vấn đề phát sinh do sự khác biệt về môi trường chạy.
Ví dụ, với ứng dụng web sử dụng Nginx, bạn có thể tải image Nginx có sẵn từ Docker Hub rồi tạo container để chạy máy chủ web mà không cần cài đặt Nginx trực tiếp trên hệ điều hành. Tương tự, image Node.js có thể cung cấp môi trường cần thiết để chạy ứng dụng viết bằng Node.js.
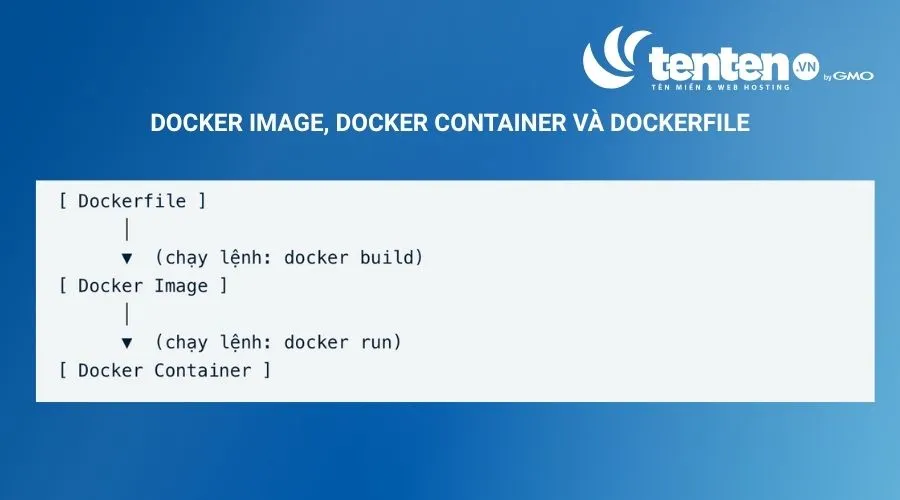
Dockerfile, Docker Image và Docker Container là ba khái niệm cốt lõi có mối quan hệ tuần tự trong quá trình xây dựng và chạy ứng dụng bằng Docker.
Dockerfile là mã nguồn/bản thiết kế, được biên dịch thành Docker Image (tệp chỉ đọc, và Image được kích hoạt chạy thành Docker Container (môi trường thực thi).
Bảng dưới đây sẽ giúp bạn phân biệt rõ Docker Image, Docker Container và Dockerfile:
|
Tiêu chí |
Dockerfile |
Docker Image |
Docker Container |
|
Bản chất |
Tệp văn bản thuần túy (text file) chứa danh sách các câu lệnh. |
Một gói/template tĩnh, chỉ đọc (read-only). |
Một tiến trình/instance đang chạy (run-time instance). |
|
Trạng thái |
Tĩnh, dạng văn bản mã nguồn. |
Tĩnh, gồm nhiều lớp (layers) chồng lên nhau. |
Động, có thể ghi dữ liệu (read-write layer nằm trên Image). |
|
Thời điểm hoạt động |
Giai đoạn xây dựng (build-time). |
Lưu trữ, chia sẻ (qua Docker Hub). |
Giai đoạn thực thi (run-time). |
|
Lệnh tương tác chính |
docker build |
docker push, docker pull, docker images |
docker run, docker stop, docker start, docker rm |
|
Ví dụ thực tế |
Công thức nấu ăn (ghi rõ nguyên liệu, các bước làm). |
Cuốn sách công thức hoặc tô phở đã được đóng gói sẵn. |
Tô phở đang được ăn / thực tế đang hoạt động. |
|
Mối quan hệ |
Dùng để tạo ra Image. |
Được khởi chạy thành Container. |
Là thể hiện (instance) hoạt động của Image. |
Docker Image là một gói phần mềm bất biến, chứa đầy đủ mã nguồn, thư viện và môi trường ứng dụng để làm khuôn mẫu khởi tạo các container.
Dưới đây là các đặc điểm cốt lõi của Docker Image:
Docker Image gồm các thành phần cốt lõi như Base Image, Image Layer, Image Configuration, Manifest và multi-platform image, Writable layer của Container.
Mỗi Docker Image đều bắt đầu từ một nền tảng cơ sở gọi là Base Image để thiết lập môi trường chạy ứng dụng. Không phải cứ image nhỏ nhất là phù hợp nhất, việc lựa chọn cần cân nhắc giữa kích thước và tính tiện dụng:
Mỗi Docker Image thực chất là một chuỗi các tầng dữ liệu (Image Layers) được xếp chồng lên nhau, tạo nên một hệ thống file hợp nhất. Kiến trúc layer này giúp Docker tiết kiệm không gian lưu trữ và tăng tốc độ build một cách kinh ngạc.
Bên cạnh các layer dữ liệu, Docker Image chứa một file cấu hình JSON (Metadata) để định nghĩa cách container sẽ vận hành khi khởi chạy. Các thông số cấu hình cốt lõi bao gồm:
Manifest là một file định dạng JSON đóng vai trò như một “mục lục”, mô tả chi tiết về cấu trúc lớp và cấu hình của image. Thành phần này giúp Docker Client hiểu và tải đúng dữ liệu cần thiết:
Để hiểu trọn vẹn cấu trúc docker image, ta cần xem xét cách nó tương tác khi biến thành một container đang chạy thực tế. Đây chính là ranh giới giữa trạng thái “đóng băng” của image và trạng thái “sống” của container:
Docker Image được tạo từ Dockerfile, sau đó có thể được lưu trữ trên máy tính, đẩy lên Registry và tải về server để khởi chạy thành Container. Quy trình cơ bản gồm các bước sau:
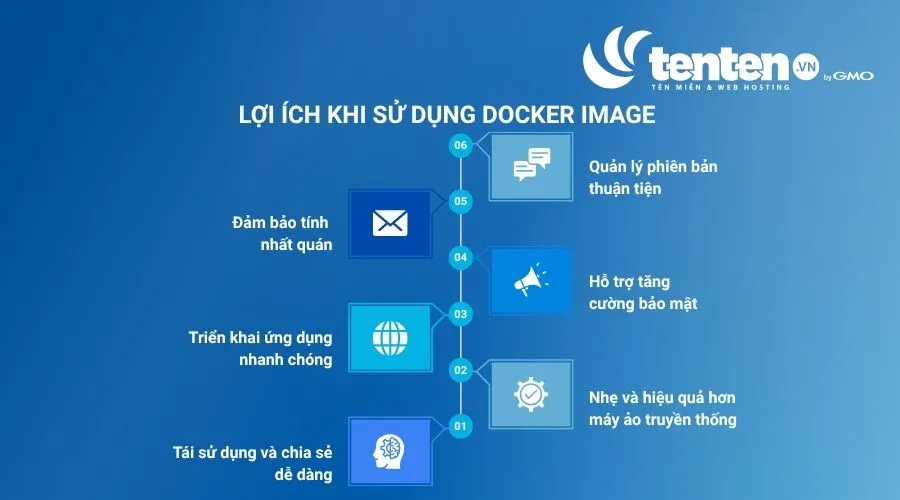
Docker Image giúp quá trình phát triển phần mềm trở nên nhanh chóng, linh hoạt và dễ quản lý hơn. Dưới đây là những lợi ích nổi bật của Docker Image:
Sau khi đã nắm vững các khái niệm cơ bản về Docker, việc tự tay xây dựng và khởi chạy một container từ đầu sẽ giúp bạn hiểu rõ từng bước vận hành thực tế của quy trình này.
Để minh họa một cách trực quan và đơn giản nhất, chúng ta sẽ sử dụng ứng dụng Nginx phục vụ một trang HTML tĩnh.
Đầu tiên, tạo một file tên là index.html trong thư mục dự án với nội dung đơn giản:
HTML
<!DOCTYPE html>
<html>
<head>
<title>Hello Docker</title>
</head>
<body>
<h1>Xin chào! Đây là ứng dụng Docker đầu tiên của bạn.</h1>
</body>
</html>
Tiếp theo, tạo một file tên là Dockerfile (không có phần mở rộng) nằm cùng thư mục với index.html:
Dockerfile
# Sử dụng Nginx Alpine nhẹ làm base image
FROM nginx:alpine
# Sao chép file index.html vào thư mục phục vụ web mặc định của Nginx
COPY index.html /usr/share/nginx/html/index.html
# Khai báo port ứng dụng dự định lắng nghe (chỉ mang tính chất tài liệu/metadata)
EXPOSE 80
Tương tự như .gitignore, file .dockerignore giúp Docker loại bỏ các tệp tin hoặc thư mục không cần thiết khỏi build context trước khi gửi dữ liệu sang Docker daemon, giúp giảm dung lượng image và tăng tốc độ build.
Tạo file .dockerignore trong cùng thư mục dự án với các nhóm file thường bị loại bỏ như sau:
# Quản lý mã nguồn
.git
.gitignore
# Thư mục phụ thuộc (dependencies)
node_modules/
# File nhật ký và bộ nhớ tạm
*.log
logs/
tmp/
# File chứa biến môi trường nhạy cảm
.env
.env.local
# Thư mục build tạm thời
dist/
build/
Mở terminal tại thư mục chứa Dockerfile và chạy lệnh sau để đóng gói ứng dụng thành một Docker Image: docker build -t example/app:1.0 .
Trong đó:
Sau khi quá trình build hoàn tất, bạn có thể kiểm tra thông tin chi tiết về image vừa tạo bằng các lệnh sau:
|
Lệnh Docker |
Mục đích chính |
Mô tả chi tiết kết quả trả về |
|
docker image ls |
Liệt kê danh sách image |
Hiển thị toàn bộ image hiện có trên máy (gồm Repository, Tag, Image ID, thời gian tạo và dung lượng). |
|
docker image inspect example/app:1.0 |
Xem cấu hình chi tiết |
Trả về định dạng JSON chứa toàn bộ thông số kỹ thuật, biến môi trường, архітектура, lệnh khởi chạy mặc định của image. |
|
docker image history example/app:1.0 |
Kiểm tra các layer |
Hiển thị quá trình hình thành image qua từng câu lệnh trong Dockerfile, giúp tối ưu hóa dung lượng từng layer. |
Bây giờ bạn có thể khởi chạy một container từ image vừa build bằng lệnh: docker run --rm -p 8080:80 example/app:1.0
Giải thích về Port Mapping:
Để chia sẻ image cho người khác hoặc sử dụng trong môi trường triển khai (CI/CD, Kubernetes), bạn cần đẩy (push) image lên một Docker Registry (như Docker Hub, GHCR, hay ECR).
docker tag example/app:1.0 registry-user/app:1.0Thay registry-user bằng tên tài khoản Docker Hub hoặc địa chỉ private registry của bạn.
docker loginNhập username và password/Personal Access Token khi được yêu cầu.
Lưu ý: Trước khi đẩy image, hầu hết các Docker Registry đều bắt buộc người dùng phải xác thực.
docker push registry-user/app:1.0Lệnh này sẽ tải toàn bộ các layer của image lên kho lưu trữ từ xa.
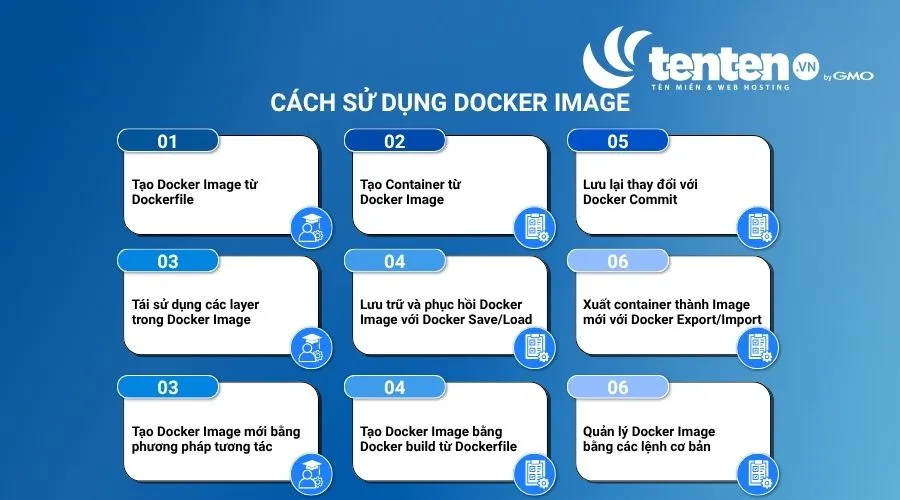
Docker Image có thể được tạo, khởi chạy, chỉnh sửa và lưu trữ thông qua các lệnh Docker. Dưới đây là những cách sử dụng Docker Image phổ biến, giúp bạn quản lý và triển khai ứng dụng hiệu quả hơn.
Docker Image có thể được tạo từ Dockerfile bằng lệnh docker build. Trong Dockerfile, các chỉ thị như RUN, COPY, ADD được sử dụng để thực hiện các thay đổi trong quá trình build và tạo các layer cho Image. Docker sắp xếp các layer theo thứ tự, đồng thời sử dụng cơ chế cache để tái sử dụng những layer không thay đổi, giúp rút ngắn thời gian build.
Ví dụ 1: Dockerfile cài đặt Nginx trên Ubuntu
FROM ubuntu:bionic
RUN apt update && apt install -y nginx
COPY ./index.html /var/www/html/index.html
CMD ["nginx", "-g", "daemon off;"]
Trong đó, FROM xác định Image nền, RUN cài đặt Nginx, COPY sao chép tệp HTML vào thư mục web và CMD chỉ định lệnh chạy Nginx khi Container khởi động.
Ví dụ 2: Dockerfile cho ứng dụng Node.js
FROM node:14
WORKDIR /app
COPY package*.json ./
RUN npm install
COPY . .
EXPOSE 8080
CMD ["node", "app.js"]
Để tạo và chạy Container từ Docker Image, bạn sử dụng lệnh:
docker run [tùy_chọn] [image_name]
Khi Container khởi chạy, Docker thêm một lớp ghi (writable layer) lên trên các layer chỉ đọc của Image. Mọi thay đổi như tạo, sửa, xóa tệp hoặc cài đặt thêm gói đều được lưu trong lớp ghi này, không làm thay đổi Image gốc.
Chạy Container Ubuntu tương tác:
docker run -it ubuntu /bin/bash
Chạy ứng dụng web Node.js:
docker run -p 8080:8080 my-node-app
Khi đã chỉnh sửa môi trường bên trong Container và muốn lưu trạng thái hiện tại thành một Docker Image mới, bạn sử dụng lệnh docker commit:
docker commit <container_id> new_image_name:tag
Ví dụ: Truy cập Container, cài đặt curl và lưu lại thay đổi thành Image mới:
docker exec -it mycontainer bash
apt update && apt install -y curl
docker commit mycontainer ubuntu_with_curl:v1
Docker có thể tái sử dụng các layer đã tồn tại, chẳng hạn như layer hệ điều hành hoặc thư viện dùng chung, khi xây dựng nhiều Image. Nhờ đó, Docker giảm thời gian build và tiết kiệm dung lượng lưu trữ vì các layer giống nhau có thể được nhiều Image chia sẻ thay vì phải lưu trữ riêng lẻ.
Khi cần sao lưu Docker Image hoặc chuyển Image giữa các máy mà không thông qua Registry, bạn có thể sử dụng hai lệnh docker save và docker load.
# Lưu image ubuntu:bionic vào file
docker save -o /backup/ubuntu.tar ubuntu:bionic
# Xóa image khỏi máy
docker rmi ubuntu:bionic
# Khôi phục image từ file tar
docker load -i /backup/ubuntu.tar
Khi cần tạo Image mới từ trạng thái hiện tại của Container mà không giữ lịch sử build, bạn có thể sử dụng docker export và docker import:
docker run -d --name mycontainer ubuntu:bionicdocker export mycontainer -o /backup/container.tardocker import /backup/container.tar mycustomubuntu:v1Cách này phù hợp khi bạn chỉ cần lưu trạng thái hệ thống tệp hiện tại của Container, không cần giữ lịch sử build và metadata ban đầu.
Phương pháp tương tác cho phép bạn tạo Docker Image mới bằng cách chạy Container, thao tác trực tiếp bên trong rồi lưu lại bằng lệnh docker commit.
Chạy Container từ Image có sẵn.
docker run -it ubuntu /bin/bash
Cài đặt phần mềm hoặc cấu hình môi trường bên trong Container.
apt-get update
apt-get install -y nginx
Lưu các thay đổi thành Image mới.
docker commit <container_id> my-new-image
Phương pháp này dễ thực hiện nhưng khó tái tạo chính xác các bước cấu hình, nên phù hợp hơn với mục đích thử nghiệm hoặc sử dụng cá nhân.
Đây là phương pháp được khuyến nghị trong phát triển phần mềm, CI/CD và môi trường production vì các bước build được mô tả rõ ràng trong Dockerfile, giúp dễ tái tạo và quản lý phiên bản Image.
docker build -t mynginx:v1 .docker run -p 8080:8080 mynginx:v1Cách này giúp quá trình build có tính nhất quán, dễ quản lý phiên bản và tối ưu kích thước Image bằng các kỹ thuật như multi-stage build.
Docker cung cấp nhiều lệnh CLI giúp bạn quản lý Docker Image, từ liệt kê, xóa đến kiểm tra, chia sẻ và dọn dẹp Image. Bảng dưới đây tổng hợp các lệnh thường dùng:
|
Chức năng |
Lệnh Docker |
|
Liệt kê Image |
docker images hoặc docker image ls |
|
Xóa Image |
docker rmi mynginx:v1 hoặc docker image rm mynginx:v1 |
|
Gắn tag mới |
docker tag mynginx:v1 username/mynginx:latest |
|
Đẩy Image lên Docker Hub |
docker push username/mynginx:latest |
|
Tải Image từ Docker Hub |
docker pull username/mynginx:latest |
|
Xem thông tin chi tiết Image |
docker inspect mynginx:v1 |
|
Tìm kiếm Image trên Docker Hub |
docker search nginx |
|
Xóa Image không sử dụng |
docker image prune |
|
Dọn dẹp tài nguyên Docker không sử dụng |
docker system prune -a |
Các lệnh trên giúp bạn quản lý Image thuận tiện, kiểm soát phiên bản và giải phóng dung lượng lưu trữ. Lưu ý, docker system prune -a có thể xóa những Image không còn được Container nào tham chiếu, vì vậy bạn nên kiểm tra tài nguyên trước khi thực hiện.
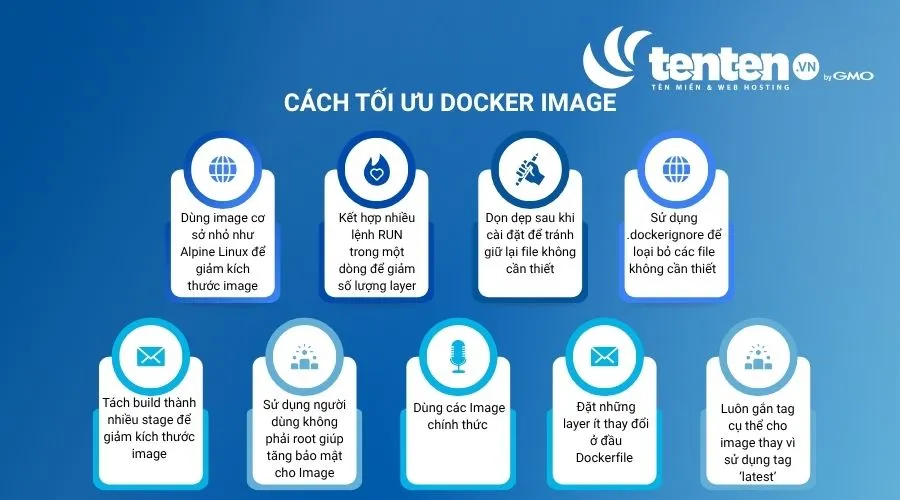
Tối ưu Docker Image giúp giảm dung lượng lưu trữ, rút ngắn thời gian build và triển khai ứng dụng hiệu quả hơn. Dưới đây là các kỹ thuật phổ biến giúp cải thiện kích thước và hiệu suất Docker Image.
Ưu tiên các base image tối giản như Alpine hoặc Slim thay vì Ubuntu, Debian đầy đủ để giảm dung lượng Docker Image. Ví dụ, sử dụng Alpine và cài đặt curl bằng lệnh:
FROM alpine:latest
RUN apk add --no-cache curl
Image dựa trên Alpine thường có dung lượng nhỏ, giúp tiết kiệm tài nguyên lưu trữ và giảm thời gian tải xuống. Tuy nhiên, cần kiểm tra tính tương thích của ứng dụng vì Alpine sử dụng musl libc thay vì glibc như nhiều bản phân phối Linux khác.
Mỗi chỉ thị RUN tạo ra một layer trong Docker Image. Vì vậy, nên gộp các thao tác liên quan vào cùng một lệnh để giảm số layer và hạn chế dung lượng phát sinh từ các lớp trung gian.
Ví dụ:
RUN apt update && \
apt install -y curl ca-certificates && \
rm -rf /var/lib/apt/lists/*
Cách này giúp tận dụng cơ chế cache của Docker, đồng thời xóa các tệp danh sách gói không cần thiết ngay trong cùng layer, tránh làm tăng dung lượng Image.
Sau khi cài đặt package hoặc thư viện, bạn nên xóa cache, file tạm và dữ liệu không còn sử dụng để giảm dung lượng Docker Image. Nên thực hiện dọn dẹp trong cùng lệnh RUN với thao tác cài đặt để tránh giữ lại dữ liệu dư thừa ở layer trước đó.
Ví dụ:
RUN apt update && \
apt install -y nginx && \
apt clean && \
rm -rf /var/lib/apt/lists/*
Với ứng dụng Node.js, bạn cũng có thể sử dụng npm cache clean --force sau khi cài dependencies nếu phù hợp với quy trình build.
Tệp .dockerignore giúp loại trừ các thư mục và file không cần thiết khỏi build context trước khi gửi đến Docker daemon. Cách này giảm lượng dữ liệu cần xử lý và tăng tốc độ build, đặc biệt với dự án lớn.
Ví dụ nội dung tệp .dockerignore:
node_modules
.git
*.log
.env
Các mục trên giúp loại bỏ thư mục phụ thuộc, dữ liệu Git, file log và file môi trường khỏi build context.
Multi-stage build cho phép dùng một image để build ứng dụng, sau đó chỉ sao chép các tệp đầu ra sang image nhỏ hơn để chạy ứng dụng.
FROM node:18 AS builder
WORKDIR /app
COPY . .
RUN npm install && npm run build
FROM nginx:alpine
COPY --from=builder /app/build /usr/share/nginx/html
Cách này giúp image cuối cùng nhẹ hơn, không chứa công cụ build và mã nguồn không cần thiết.
Chạy container bằng tài khoản không phải root giúp hạn chế quyền truy cập và giảm rủi ro nếu container bị khai thác. Đây cũng là khuyến nghị trong các tiêu chuẩn bảo mật container như CIS Benchmark.
Ví dụ:
RUN adduser -D appuser
USER appuser
Ưu tiên sử dụng Image chính thức trên Docker Hub như nginx, node, python vì được đội ngũ dự án và Docker duy trì, cập nhật bản vá và tối ưu.
Ví dụ:
FROM node:20-alpine
Image chính thức giúp kế thừa cấu hình chuẩn và hạn chế rủi ro bảo mật so với Image không rõ nguồn gốc.
Bạn nên đặt các lệnh ít thay đổi như cài đặt dependencies ở phía trên Dockerfile, còn các lệnh thường xuyên thay đổi như sao chép mã nguồn ở phía dưới để tận dụng build cache.
Ví dụ:
FROM node:20-alpine
WORKDIR /app
COPY package*.json ./
RUN npm install
COPY . .
CMD ["npm", "start"]
Khi chỉ thay đổi mã nguồn, Docker có thể tái sử dụng cache của các bước cài dependencies và chỉ build lại từ lệnh COPY . . trở đi, giúp rút ngắn thời gian build.
Bạn nên gắn tag phiên bản cụ thể như 1.0.0 hoặc v2 thay vì dùng latest để tránh Image thay đổi ngoài dự kiến giữa các lần triển khai.
Ví dụ:
docker build -t myapp:1.0.0 .
docker push myapp:1.0.0
Quản lý phiên bản bằng tag cụ thể giúp kiểm soát quá trình triển khai, hỗ trợ rollback và tái tạo môi trường nhất quán.
Sử dụng Docker Image tiềm ẩn một số rủi ro bảo mật chính sau đây:
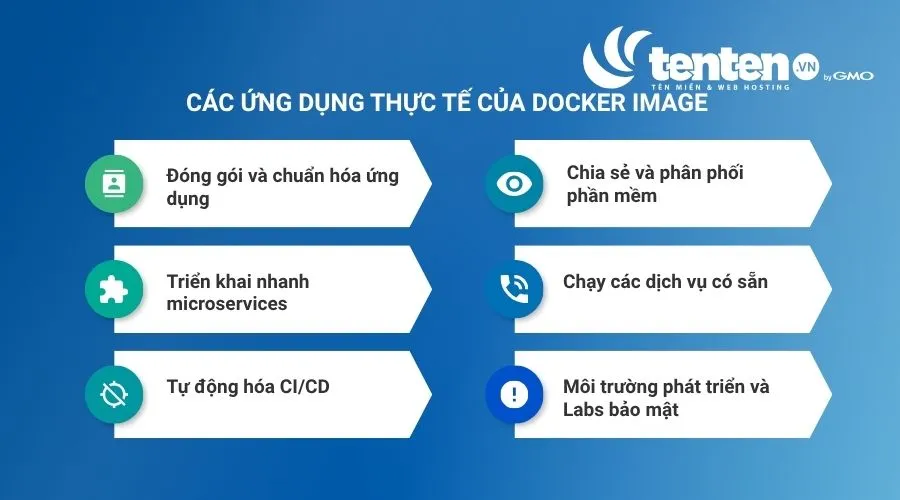
Docker Image được dùng làm bản thiết kế bất biến để đóng gói, chia sẻ và khởi chạy ứng dụng cùng toàn bộ thư viện, mã nguồn và môi trường phụ thuộc một cách nhất quán trên bất kỳ hệ thống nào. Các ứng dụng thực tế của Docker Image gồm:
VLAN (Virtual Local Area Network) là giải pháp công nghệ cho phép chia một hạ tầng mạng vật lý thành nhiều phân đoạn mạng LAN ảo độc lập, giúp tối ưu tốc độ truyền tải, cô lập miền quảng bá và nâng cao bảo mật hệ thống. Bài viết sau của Tenten sẽ giúp bạn […]
NGINX là một trong những máy chủ web mã nguồn mở mạnh mẽ và phổ biến nhất hiện nay, nổi bật với khả năng xử lý đồng thời cực lớn, hiệu suất vượt trội. Trong bài viết này, Tenten sẽ giúp bạn tìm hiểu chi tiết NGINX là gì, vì sao nó được ưa chuộng […]
LAMP stack là một trong những nền tảng phần mềm mã nguồn mở phổ biến nhất thế giới, dùng để xây dựng và vận hành các website động một cách nhanh chóng, tiết kiệm. Bài viết dưới đây của Tenten sẽ phân tích chi tiết LAMP là gì, các thành phần cốt lõi, cơ chế […]
SQL Server Management Studio (SSMS) là công cụ quản trị cơ sở dữ liệu mạnh mẽ và phổ biến nhất của Microsoft dành cho SQL Server, Azure SQL Database và Azure Synapse Analytics. Nếu bạn đang làm việc với dữ liệu, nắm vững cách sử dụng công cụ này là bước khởi đầu quan trọng. […]
Snapshot (ảnh chụp nhanh) là một bản ghi trạng thái toàn bộ dữ liệu, cấu hình hoặc máy ảo tại một thời điểm cụ thể (Point-in-Time), giúp hệ thống khôi phục nhanh chóng khi gặp sự cố. Bài viết này sẽ cùng bạn giải mã chi tiết bản chất của Snapshot, cơ chế vận hành, […]
Mạng WAN (Wide Area Network) là mạng diện rộng, cho phép kết nối các mạng máy tính ở nhiều khu vực địa lý khác nhau, từ các thành phố đến nhiều quốc gia. Bài viết dưới đây của Tenten sẽ giúp bạn hiểu rõ mạng WAN là gì, cách hoạt động, ưu nhược điểm và […]
IPv6 là phiên bản thứ 6 của giao thức Internet, sử dụng địa chỉ 128 bit để định danh thiết bị và định tuyến dữ liệu trên mạng. IPv6 được phát triển nhằm giải quyết tình trạng khan hiếm địa chỉ IPv4 trước sự gia tăng của các thiết bị kết nối Internet. Trong bài […]
Windows Server là hệ điều hành máy chủ do Microsoft phát triển, được sử dụng để quản lý hệ thống mạng, dữ liệu, ứng dụng và tài nguyên trong doanh nghiệp. Bài viết dưới đây của Tenten sẽ giúp bạn hiểu rõ Windows server là gì, những tính năng nổi bật, các phiên bản phổ […]
SFTP là giao thức truyền file an toàn, giúp trao đổi dữ liệu giữa máy tính và máy chủ thông qua kết nối SSH. Vậy SFTP là gì, hoạt động như thế nào, có ưu nhược điểm gì và cách sử dụng ra sao? Bài viết dưới đây của Tenten sẽ giúp bạn hiểu rõ […]
Virtual Machine (VM) là công nghệ máy ảo cho phép tạo ra môi trường máy tính độc lập trên nền tảng phần cứng vật lý, giúp chạy hệ điều hành và ứng dụng mà không cần thêm thiết bị riêng. Vậy cụ thể Virtual Machine là gì, hoạt động như thế nào, có những loại […]