


Mô hình OSI (Open Systems Interconnection) là khung tham chiếu giúp chuẩn hóa hoạt động giao tiếp giữa các thiết bị mạng khác nhau. Hiểu rõ 7 tầng OSI là nền tảng để bạn phân tích hoạt động mạng, xác định lỗi và tiếp cận các giao thức mạng. Vậy mô hình OSI là gì […]

Mô hình OSI là gì: Là khung tham chiếu 7 tầng do ISO chuẩn hóa để các thiết bị/phần mềm khác hãng có thể giao tiếp, giúp chia nhỏ quy trình truyền thông thành các phần dễ quản lý và khắc phục sự cố.
Các giao thức trong mô hình OSI: Gồm giao thức hướng liên kết và giao thức không liên kết.
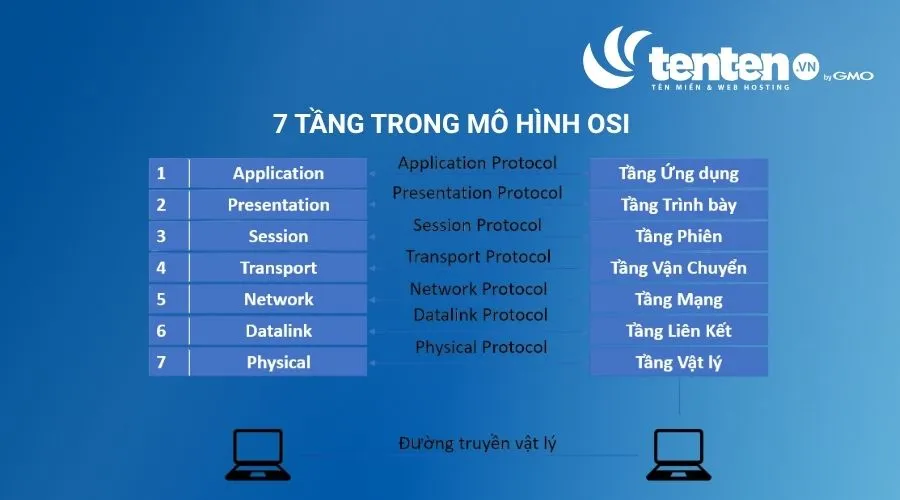
7 tầng trong mô hình OSI: Gồm Tầng 7 – Application (Ứng dụng), Tầng 6 – Presentation (Trình bày), Tầng 5 – Session (Phiên), Tầng 4 – Transport (Giao vận), Tầng 3 – Network (Mạng), Tầng 2 – Data Link (Liên kết dữ liệu), Tầng 1 – Physical (Vật lý).
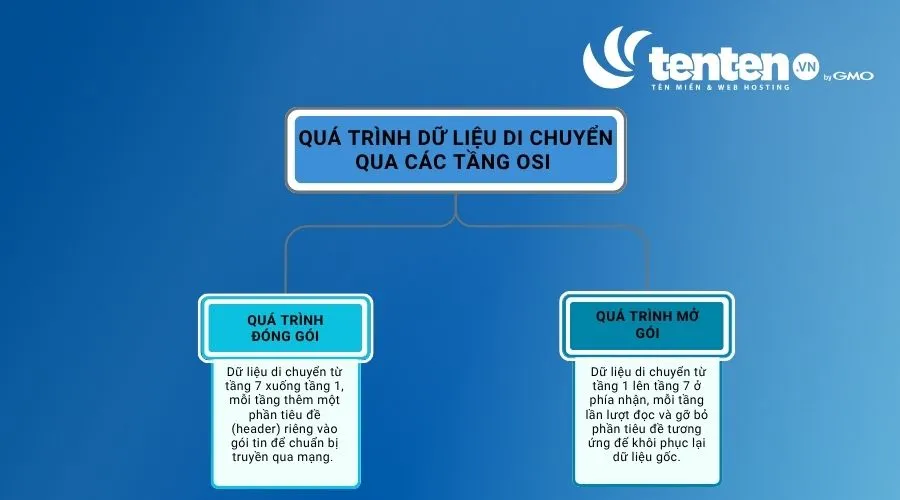
Quá trình di chuyển dữ liệu di chuyển qua các tầng OSI: Diễn ra theo hai chiều ngược nhau, gồm Đóng gói dữ liệu (Encapsulation) ở thiết bị gửi và Gỡ gói dữ liệu (De-encapsulation) ở thiết bị nhận.
Ưu điểm của mô hình OSI: Phân tầng rõ ràng, dễ học, phân tích và sửa lỗi.
Nhược điểm của mô hình OSI: Cấu trúc quá phức tạp khi triển khai và có thể xuất hiện tình trạng dư thừa chức năng giữa các tầng
Vai trò của mô hình OSI: Cung cấp một khung chuẩn quốc tế gồm 7 tầng giúp chuẩn hóa cách các thiết bị mạng và phần mềm khác nhau giao tiếp, thiết kế và khắc phục sự cố
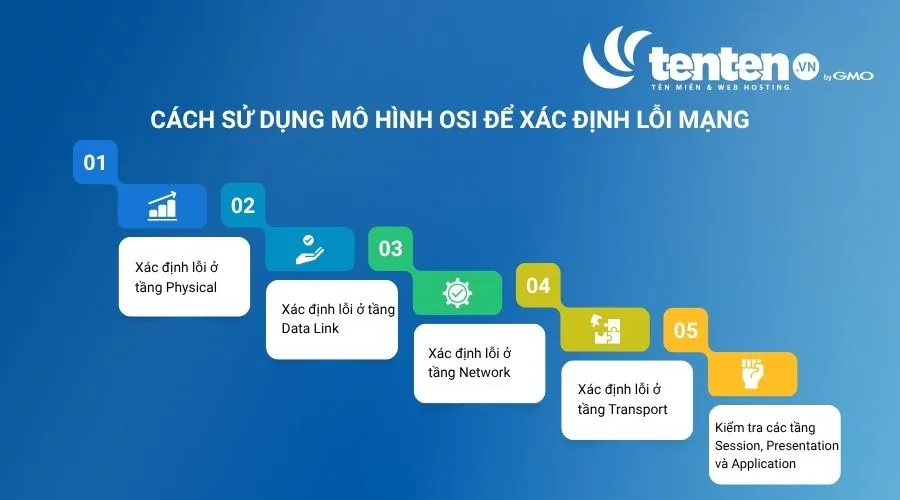
Cách sử dụng mô hình OSI để xác định lỗi mạng: Khắc phục sự cố mạng theo phương pháp từ dưới lên (Bottom-up) hoặc từ trên xuống (Top-down) để tìm ra chính xác tầng đang gặp lỗi
So sánh mô hình OSI và TCP/IP: Mô hình OSI có 7 tầng mang tính lý thuyết chuẩn hóa, trong khi mô hình TCP/IP có 4 tầng là tiêu chuẩn thực tế được sử dụng trên Internet hiện nay.
Ứng dụng mô hình OSI trong bảo mật mạng doanh nghiệp: Phân tích tấn công theo tầng (DDoS L3/L4/L7), xác định tầng bị tác động; tường lửa L3–L4, WAF L7, WAAP đa tầng.
Mô hình OSI (Open Systems Interconnection) là khung tham chiếu giúp chuẩn hóa hoạt động giao tiếp giữa các thiết bị mạng khác nhau. Hiểu rõ 7 tầng OSI là nền tảng để bạn phân tích hoạt động mạng, xác định lỗi và tiếp cận các giao thức mạng. Vậy mô hình OSI là gì và 7 tầng của OSI có chức năng như thế nào? Cùng tìm hiểu chi tiết trong bài viết dưới đây của Tenten.
Contents
Mô hình OSI (Open Systems Interconnection) là khung tiêu chuẩn gồm 7 tầng do Tổ chức Quốc tế về Tiêu chuẩn hóa phát triển giúp chia nhỏ quy trình truyền thông mạng máy tính thành các phần dễ quản lý.
Mục tiêu cốt lõi của mô hình OSI là thiết lập một chuẩn chung giúp phần cứng và phần mềm từ nhiều nhà sản xuất có thể tương thích với nhau. Nhờ đó, các hệ thống mạng khác nhau vẫn có thể kết nối và trao đổi dữ liệu hiệu quả, không phụ thuộc vào công nghệ nền tảng được sử dụng.
Điểm nổi bật nhất của mô hình OSI là cấu trúc phân tầng mô-đun độc lập, giúp cô lập hóa chức năng từng phần để dễ dàng khắc phục sự cố mạng và cho phép các thiết bị khác hãng vẫn kết nối trơn tru với nhau.
Mô hình OSI gồm 7 tầng sau:
Quá trình phát triển của mô hình OSI bắt đầu vào cuối thập niên 1970, khi sự bùng nổ của mạng máy tính dẫn đến tình trạng độc quyền và không tương thích giữa các hệ thống phần cứng khác nhau. Để giải quyết rào cản này, năm 1977, Tổ chức Tiêu chuẩn hóa Quốc tế (ISO) đã thành lập một tiểu ban để xây dựng một kiến trúc mạng chung.
Sau nhiều năm nghiên cứu và tích hợp các ý kiến đóng góp toàn cầu, vào năm 1984, ISO chính thức ban hành tiêu chuẩn mô hình OSI với mã hiệu ISO 7498.
Mặc dù trong thực tế, bộ giao thức TCP/IP trở nên phổ biến hơn vì tính thực dụng và gọn nhẹ, mô hình OSI vẫn đóng vai trò là khuôn mẫu lý thuyết kinh điển hàng đầu cho việc giảng dạy, thiết kế và phân tích các kiến trúc mạng máy tính cho đến ngày nay.
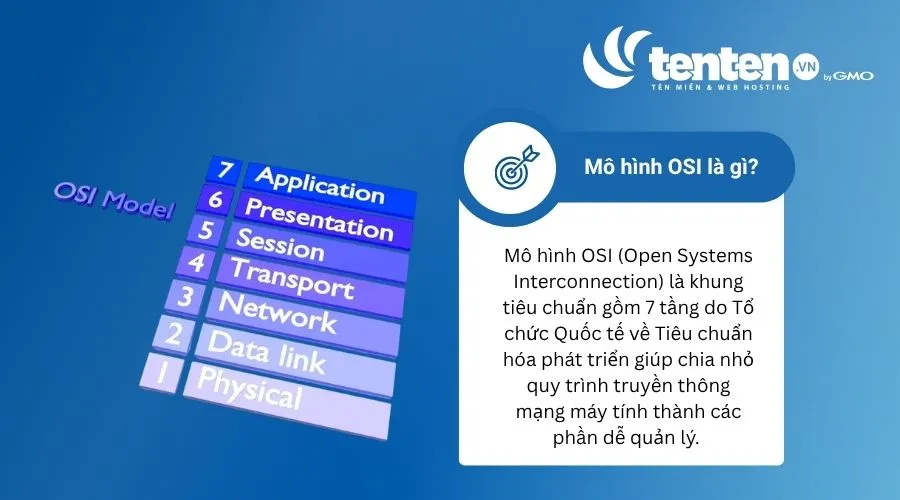
Trong mô hình OSI, giao thức được chia thành hai loại chính là giao thức hướng liên kết (Connection Oriented) và giao thức không liên kết (Connectionless).
Giao thức hướng liên kết yêu cầu thiết lập một kết nối logic giữa hai thực thể tương ứng trước khi truyền dữ liệu. Hai bên sẽ trao đổi và thống nhất các tham số cần thiết cho quá trình truyền, sau đó kết nối được duy trì trong suốt phiên giao tiếp và bị ngắt khi hoàn tất. Cách thức này giúp quá trình truyền dữ liệu ổn định và tin cậy hơn.
Giao thức không liên kết không yêu cầu thiết lập kết nối trước khi truyền dữ liệu. Dữ liệu được gửi độc lập trong từng lần truyền và có thể đi qua các đường truyền khác nhau để đến đích.
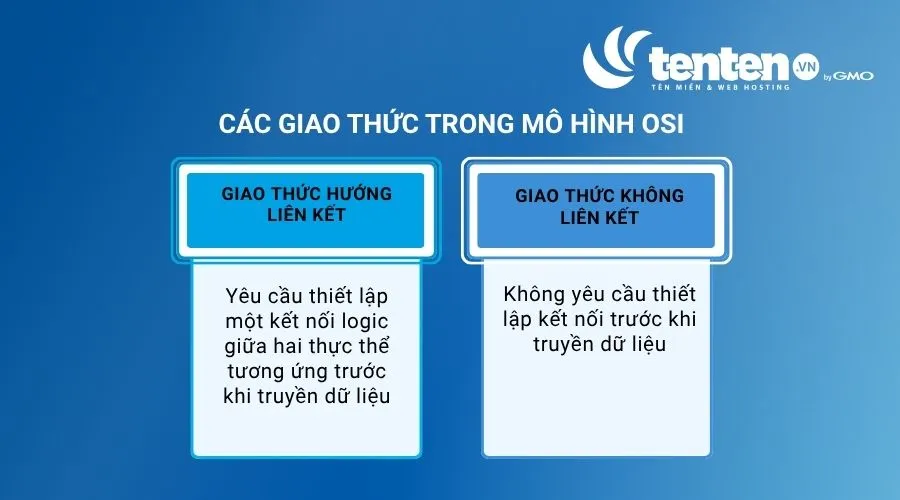
Mô hình bao gồm 7 tầng riêng biệt nhưng chúng liên kết chặt chẽ với nhau, mỗi tầng đều có nhiệm vụ gửi/nhận dữ liệu từ tầng kề trên hoặc kề dưới nó.
Bảng dưới đây tóm tắt 7 tầng trong mô hình OSI:
|
Tầng |
Tên tầng |
Đơn vị dữ liệu (PDU) |
Giao thức tiêu biểu |
Thiết bị |
Chức năng chính |
|
7 |
Tầng Ứng dụng (Application) |
Dữ liệu (Data) |
HTTP, FTP, DNS, SMTP |
Máy tính, Server, Gateway |
Cung cấp giao diện mạng cho các ứng dụng của người dùng. |
|
6 |
Tầng Trình bày (Presentation) |
Dữ liệu (Data) |
SSL, TLS, JPEG, ASCII |
Gateway, Redirector |
Định dạng dữ liệu, mã hóa và nén dữ liệu. |
|
5 |
Tầng Phiên (Session) |
Dữ liệu (Data) |
NetBIOS, RPC, PPTP |
Gateway, Firewall |
Thiết lập, duy trì và kết thúc phiên giao tiếp giữa các 2 thiết bị. |
|
4 |
Tầng Vận chuyển (Transport) |
Đoạn / Gói (Segment / Datagram) |
TCP, UDP |
Gateway, Load Balancer |
Đảm bảo truyền dữ liệu đầu cuối tin cậy và kiểm soát lỗi. |
|
3 |
Tầng Mạng (Network) |
Gói tin (Packet) |
IP, ICMP, IPSec, OSPF |
Router, Switch Layer 3 |
Định tuyến và chuyển tiếp gói tin qua các mạng khác nhau. |
|
2 |
Liên kết dữ liệu (Data Link) |
Khung (Frame) |
Ethernet, PPP, MAC, Switch |
Switch (Lớp 2), Bridge, NIC |
Truyền dữ liệu cục bộ, kiểm soát lỗi khung và gán địa chỉ MAC. |
|
1 |
Tầng Vật lý (Physical) |
Bit (0 và 1) |
Cáp mạng, Hub, Repeater |
Hub, Repeater, Cáp, Modem |
Truyền tín hiệu vật lý (bit thô) qua môi trường truyền dẫn. |
Tầng 7 – tầng ứng dụng là tầng cao nhất trong mô hình OSI, cung cấp giao diện và các dịch vụ mạng trực tiếp cho các ứng dụng mà người dùng cuối sử dụng. Đây là tầng gần với người dùng nhất, hỗ trợ các hoạt động như truy cập web, gửi nhận email, truyền tệp và sử dụng dịch vụ thư mục.
Chức năng:
Các giao thức tiêu biểu:
Đơn vị dữ liệu: Data (Dữ liệu).
Ví dụ: Khi bạn nhập “shopee.vn” vào trình duyệt, DNS resolver sẽ phân giải tên miền thành địa chỉ IP của máy chủ Google. Trình duyệt sau đó sử dụng HTTPS để gửi yêu cầu HTTP GET, nhận dữ liệu HTML/CSS/JavaScript và hiển thị trang web.
Tầng 6 – tầng trình bày trong mô hình OSI đóng vai trò như một “phiên dịch viên”, đảm bảo dữ liệu từ tầng ứng dụng của hệ thống này có thể được hệ thống khác đọc và hiểu đúng. Tầng này tập trung vào cách dữ liệu được biểu diễn, bảo mật và tối ưu trước khi truyền.
Chức năng:
Giao thức tiêu biểu:
Công nghệ tiêu biểu:
Đơn vị dữ liệu: Data (Dữ liệu).
Ví dụ: Khi bạn truy cập một website qua HTTPS, SSL/TLS giúp mã hóa dữ liệu trao đổi giữa trình duyệt và máy chủ để bảo vệ thông tin trong quá trình truyền. Khi xem hình ảnh JPEG trên website, dữ liệu hình ảnh được giải mã và xử lý theo định dạng phù hợp để trình duyệt hiển thị hình ảnh cho bạn.
Tầng 5 – tầng phiên trong mô hình OSI chịu trách nhiệm thiết lập, duy trì và kết thúc các phiên giao tiếp giữa các ứng dụng. Tầng 5 cũng giúp quản lý các phiên riêng biệt để dữ liệu từ những ứng dụng khác nhau trên cùng một thiết bị không bị lẫn với nhau.
Chức năng:
Đơn vị dữ liệu: Data (Dữ liệu).
Ví dụ minh họa: Khi bạn tham gia cuộc họp trên Microsoft Teams, tầng phiên quản lý phiên giao tiếp giữa ứng dụng Teams và máy chủ. Nếu kết nối mạng bị gián đoạn trong thời gian ngắn, phiên có thể được duy trì hoặc thiết lập lại để tiếp tục giao tiếp mà không nhất thiết phải bắt đầu một phiên mới.
Tầng 4 hay tầng vận chuyển đảm bảo truyền dữ liệu đáng tin cậy giữa các ứng dụng trên hai thiết bị đầu cuối. Đây là tầng đầu tiên tập trung vào kết nối đầu cuối đến đầu cuối (end-to-end), thay vì chỉ xử lý việc chuyển tiếp dữ liệu qua từng nút trên mạng.
Chức năng:
Giao thức tiêu biểu:
Đơn vị dữ liệu: Segment (Phân đoạn) đối với TCP và thường gọi là Datagram (gói dữ liệu) đối với UDP.
Ví dụ: Khi tải một tệp từ máy chủ, TCP sẽ chia dữ liệu thành nhiều segment, đánh số thứ tự và kiểm tra quá trình truyền. Nếu một segment bị mất trên đường truyền, TCP sẽ phát hiện và yêu cầu gửi lại segment đó để đảm bảo tệp được nhận đầy đủ và đúng thứ tự.
Trong khi đó, khi thực hiện cuộc gọi video trực tuyến, UDP được ưu tiên nhờ tốc độ truyền nhanh và độ trễ thấp; nếu một vài gói dữ liệu bị mất, hình ảnh có thể bị giật hoặc giảm chất lượng trong thời gian ngắn nhưng kết nối vẫn tiếp tục.
Tầng 3 – tầng mạng mở rộng khả năng giao tiếp từ phạm vi mạng cục bộ đến các mạng rộng lớn bằng cách cung cấp dịch vụ định tuyến giữa các mạng khác nhau. Đây là tầng đầu tiên sử dụng địa chỉ logic (địa chỉ IP) và thực hiện việc xác định đường đi của dữ liệu từ nguồn đến đích.
Chức năng chính:
Giao thức tiêu biểu:
Thiết bị liên quan: Router và Layer 3 Switch là những thiết bị tiêu biểu hoạt động ở tầng mạng, thực hiện việc xử lý địa chỉ IP và định tuyến gói tin.
Đơn vị dữ liệu: Packet (gói tin).
TTL là một giá trị được gắn trong header của gói tin IP nhằm giới hạn số lần gói tin có thể đi qua các router. Mỗi khi packet đi qua một router, giá trị TTL sẽ giảm đi 1. Khi TTL giảm về 0, router sẽ hủy packet và gửi thông báo ICMP “Time Exceeded” về thiết bị nguồn. Cơ chế này giúp ngăn packet tiếp tục di chuyển vô hạn trong mạng khi xảy ra vòng lặp định tuyến.
Ví dụ thực tế: Khi bạn truy cập một website từ máy tính có IP 192.168.1.100, packet sẽ đi qua router gia đình 192.168.1.1, router ISP và nhiều router trung gian trước khi đến server đích. Mỗi router đọc địa chỉ IP đích và chọn tuyến đường phù hợp để chuyển packet đến chặng tiếp theo.
Tầng 2 chịu trách nhiệm truyền dữ liệu giữa các thiết bị trên cùng một liên kết mạng, đồng thời xử lý việc đóng gói dữ liệu thành frame và kiểm soát truy cập vào môi trường truyền. Đây là tầng đầu tiên thực sự xử lý dữ liệu thay vì chỉ truyền tải tín hiệu.
Chức năng chính:
Giao thức và công nghệ tiêu biểu:
Thiết bị: Switch Layer 2 hoạt động chủ yếu ở tầng 2. Switch đọc địa chỉ MAC trong frame và sử dụng bảng MAC để chuyển frame đến cổng tương ứng. Một số switch Layer 3 còn có khả năng thực hiện chức năng định tuyến ở tầng Network.
Tầng liên kết dữ liệu được chia thành hai lớp con gồm:
Đơn vị dữ liệu: Frame (khung dữ liệu)
Ví dụ: Khi máy tính 192.168.1.100 gửi dữ liệu đến thiết bị có MAC AA:BB:CC:DD:EE trong cùng mạng LAN, tầng liên kết dữ liệu đóng gói packet thành frame và gán địa chỉ MAC nguồn, MAC đích. Switch đọc địa chỉ MAC đích để chuyển frame đến đúng cổng kết nối.
Tầng 1 hay tầng vật lý là tầng thấp nhất trong mô hình OSI, chịu trách nhiệm truyền các bit 0 và 1 qua môi trường vật lý từ thiết bị nguồn đến thiết bị đích. Tầng 1 chuyển đổi dữ liệu số thành các tín hiệu vật lý như tín hiệu điện, quang học hoặc radio để truyền qua cáp đồng, cáp quang hoặc không khí. Khi nhận được tín hiệu, tầng vật lý chuyển đổi và đưa dữ liệu lên tầng liên kết dữ liệu để tiếp tục xử lý.
Chức năng chính:
Cần lưu ý rằng tầng vật lý chỉ xử lý việc truyền các bit 0 và 1 mà không quan tâm đến nội dung hay ý nghĩa của dữ liệu. Do đó, khi đường truyền gặp sự cố như cáp đứt, tín hiệu nhiễu hoặc kết nối bị hỏng, hoạt động của các tầng mạng phía trên cũng có thể bị gián đoạn dù cấu hình vẫn chính xác. Vì vậy, khi khắc phục sự cố mạng, việc kiểm tra các thành phần thuộc tầng vật lý thường được thực hiện đầu tiên.
Đơn vị dữ liệu: Bit (0 và 1).
Thiết bị liên quan: Hub, repeater, cáp mạng và các bộ chuyển đổi tín hiệu là những thành phần thường được gắn với tầng vật lý.
Ví dụ: Khi kết nối máy tính với switch bằng cáp Ethernet, tầng vật lý truyền các bit dữ liệu dưới dạng xung điện qua 8 dây đồng của cáp, với mức điện áp phù hợp, thường khoảng ±2,5V, và tốc độ theo chuẩn kết nối, chẳng hạn 100 Mbps.
Dữ liệu di chuyển qua mô hình OSI theo hai chiều: Đóng gói (Encapsulation) từ tầng 7 xuống tầng 1 ở máy gửi và Gỡ gói (Decapsulation) từ tầng 1 lên tầng 7 ở máy nhận. Tại mỗi tầng, các thông tin điều khiển gọi là Header (và Trailer) được thêm vào hoặc bóc tách ra.
Khi truyền dữ liệu, thông tin được khởi tạo từ Tầng 7 (Application) rồi lần lượt đi qua các tầng cho đến Tầng 1 (Physical). Tại mỗi tầng, dữ liệu được bổ sung thêm header chứa thông tin điều khiển tương ứng mà không thay đổi nội dung ban đầu.
Nhờ đó, dữ liệu được đóng gói qua nhiều lớp, tương tự như một lá thư lần lượt được cho vào phong bì, đóng hộp và gắn nhãn trước khi vận chuyển.
Ví dụ: Khi bạn nhập địa chỉ website vào trình duyệt và nhấn Enter, Tầng 7 tạo yêu cầu HTTP GET, Tầng 6 mã hóa dữ liệu bằng TLS, Tầng 5 thiết lập phiên kết nối với máy chủ. Tiếp đó, Tầng 4 chia dữ liệu thành các segment TCP và gửi đến port 443, Tầng 3 đóng gói thành packet với địa chỉ IP đích của máy chủ, Tầng 2 tạo frame Ethernet với địa chỉ MAC của gateway, rồi Tầng 1 chuyển frame thành tín hiệu điện hoặc quang để truyền qua cáp mạng.
Ở phía nhận, từng tầng sẽ kiểm tra và xử lý phần header tương ứng được thêm vào ở phía gửi, sau đó loại bỏ header trước khi chuyển phần dữ liệu còn lại lên tầng kế tiếp. Quá trình này diễn ra tuần tự từ tầng thấp lên tầng cao, từng lớp dữ liệu được tháo bỏ cho đến khi ứng dụng nhận được nội dung ban đầu.
Ví dụ: Tiếp tục ví dụ nêu trên, khi tín hiệu đến server, Tầng 1 sẽ chuyển đổi thành các bit dữ liệu. Tầng 2 kiểm tra CRC để xác nhận frame không bị lỗi. Tầng 3 kiểm tra địa chỉ IP đích có đúng với server hay không. Tầng 4 sắp xếp và ghép các segment TCP theo đúng thứ tự, đồng thời gửi ACK về client. Tầng 5 xác định phiên kết nối tương ứng. Tầng 6 thực hiện giải mã TLS và chuyển dữ liệu về định dạng phù hợp. Cuối cùng, Tầng 7 nhận yêu cầu HTTP GET và ứng dụng web bắt đầu xử lý để trả về kết quả.
Mô hình OSI mang lại nền tảng chuẩn hóa cấu trúc mạng rõ ràng nhưng lại rườm rà và khá tốn kém khi áp dụng vào thực tế vận hành. Dưới đây là những ưu điểm và nhược điểm của mô hình OSI.
|
Ưu điểm |
Nhược điểm |
|
|
Mô hình OSI rất quan trọng trong lĩnh vực mạng máy tính vì cung cấp một khung chuẩn hóa gồm 7 tầng giúp các thiết bị mạng và phần mềm khác nhau giao tiếp được với nhau. Cụ thể như sau:
Mô hình OSI có thể được sử dụng như một khung tham chiếu để khoanh vùng nguyên nhân khi xảy ra sự cố mạng. Thay vì kiểm tra toàn bộ hệ thống cùng lúc, bạn có thể lần lượt kiểm tra từ tầng thấp lên tầng cao, dựa trên biểu hiện của lỗi để xác định vị trí cần xử lý.
Tầng Physical liên quan đến đường truyền và tín hiệu vật lý. Khi thiết bị không thể kết nối mạng, hãy kiểm tra các yếu tố như:
Ví dụ: Máy tính không nhận kết nối Ethernet có thể xuất phát từ cáp mạng bị hỏng hoặc cổng mạng không hoạt động.
Tầng Data Link xử lý frame và địa chỉ MAC trong phạm vi mạng cục bộ. Khi kết nối vật lý vẫn hoạt động nhưng thiết bị không giao tiếp được trong LAN, có thể kiểm tra:
Ví dụ: Máy tính đã kết nối vào switch nhưng không thể giao tiếp với các thiết bị cùng VLAN có thể liên quan đến cấu hình VLAN hoặc cổng switch.
Tầng Network chịu trách nhiệm về địa chỉ IP và định tuyến gói tin. Khi thiết bị không thể truy cập đến một mạng hoặc máy chủ cụ thể, hãy kiểm tra:
Ví dụ: Máy tính có kết nối LAN nhưng không truy cập được Internet có thể do cấu hình sai default gateway hoặc vấn đề định tuyến.
Tầng Transport quản lý giao tiếp đầu cuối thông qua các giao thức như TCP và UDP, đồng thời sử dụng port để xác định dịch vụ. Khi IP vẫn kết nối bình thường nhưng một dịch vụ cụ thể không truy cập được, hãy kiểm tra:
Ví dụ: Bạn ping được máy chủ nhưng không truy cập được website qua HTTPS có thể do port 443 bị chặn hoặc dịch vụ trên máy chủ không hoạt động.
Ba tầng cao hơn tập trung vào phiên kết nối, cách biểu diễn dữ liệu và dịch vụ ứng dụng. Khi các tầng thấp hoạt động bình thường nhưng ứng dụng vẫn gặp lỗi, có thể kiểm tra:
Ví dụ: Website vẫn kết nối được đến server nhưng trình duyệt báo lỗi chứng chỉ có thể liên quan đến TLS hoặc quá trình xử lý ở các tầng cao hơn.
Lưu ý: Trong hệ thống thực tế, ranh giới giữa Session, Presentation và Application không phải lúc nào cũng tách biệt rõ ràng. Vì vậy, mô hình OSI nên được sử dụng như khung tham chiếu để khoanh vùng lỗi, thay vì xem mỗi sự cố luôn thuộc chính xác một tầng.
Mô hình OSI và TCP/IP là hai khung phân tầng kinh điển dùng để mô tả quá trình truyền dữ liệu trong mạng máy tính. OSI là mô hình tham chiếu lý thuyết 7 tầng, trong khi TCP/IP là bộ giao thức thực tiễn gồm 4 hoặc 5 tầng được dùng chủ yếu trên Internet.
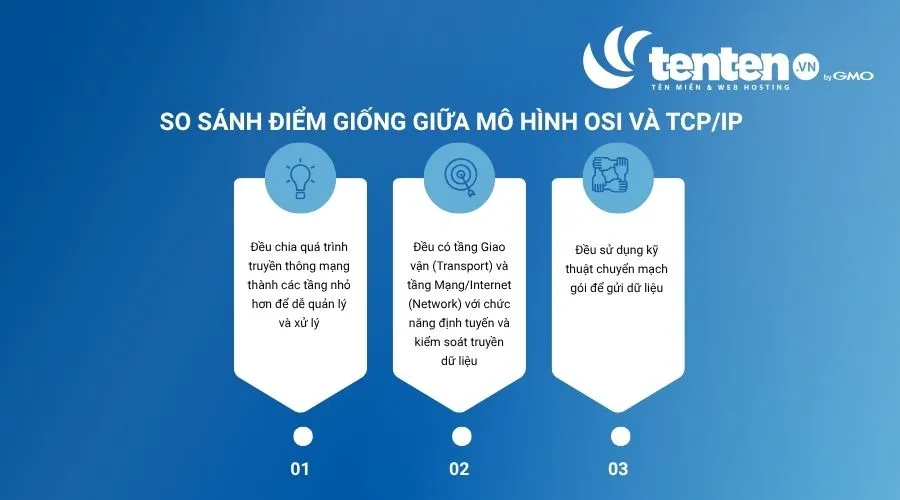
Mô hình OSI và TCP/IP khác nhau về cách tổ chức tầng, phạm vi áp dụng và mục tiêu thiết kế.
|
Tiêu chí so sánh |
Mô hình OSI (7 tầng) |
Mô hình TCP/IP (4 hoặc 5 tầng) |
|
Số lượng tầng |
7 tầng: rõ ràng, tách biệt từng chức năng |
4 hoặc 5 tầng, đơn giản hóa thực tế triển khai |
|
Mục tiêu thiết kế |
Chuẩn hóa giao tiếp và dùng cho đào tạo, nghiên cứu |
Thiết kế để phục vụ hoạt động của Internet toàn cầu |
|
Phạm vi ứng dụng |
Mang tính lý thuyết, phổ biến trong giáo dục |
Áp dụng trực tiếp trong các hệ thống mạng thực tế |
|
Cách chia tầng ứng dụng |
Application, Presentation, Session |
Gộp 3 tầng trên thành Application |
|
Giao thức phổ biến |
HTTP, SMTP, TLS, TCP, IP, Ethernet… |
HTTP, DNS, TCP, UDP, IP, Ethernet… |
|
Độ chi tiết tầng |
Cao – thuận lợi cho học tập, mô hình hóa |
Tập trung thực thi – thuận tiện cho triển khai hệ thống |
|
Phù hợp cho mục đích |
Giảng dạy, chứng chỉ mạng, phân tích sự cố mạng |
Thiết kế mạng thực tế, lập trình và triển khai dịch vụ |
Lưu ý:
Ngoài TCP/IP, DoD và SNA cũng được biết đến là mô hình thay thế OSI phổ biến:
Trong thực tế vận hành, mô hình OSI là cơ sở để phân tích và triển khai bảo mật theo từng lớp, giúp doanh nghiệp xác định vị trí của mối đe dọa và lựa chọn biện pháp bảo vệ phù hợp với từng tầng mạng.
Các cuộc tấn công DDoS có thể nhắm đến nhiều tầng khác nhau trong mô hình OSI. Do đặc điểm và cơ chế tấn công ở mỗi tầng khác nhau, biện pháp phát hiện và xử lý cũng cần được lựa chọn tương ứng.
Xác định tầng OSI đang bị tác động giúp đội ngũ kỹ thuật khoanh vùng nguyên nhân và áp dụng biện pháp xử lý phù hợp, thay vì triển khai một cách bảo vệ chung cho toàn bộ hệ thống.
Các giải pháp bảo mật mạng có thể hoạt động ở những tầng OSI khác nhau, tùy thuộc vào loại hình và mức độ kiểm soát dữ liệu mà chúng thực hiện.
Mặc dù Internet hiện nay chủ yếu vận hành theo mô hình TCP/IP, OSI vẫn là khung tham chiếu hữu ích để phân tích kiến trúc và cách hoạt động của các công nghệ mạng mới. Từ Cloud Computing, IoT đến HTTP/3 và QUIC, mô hình OSI giúp xác định vai trò của từng lớp và hiểu rõ hơn cách các công nghệ này tương tác với hệ thống mạng.
Trong môi trường Cloud Computing, mô hình OSI giúp xác định phạm vi quản lý và trách nhiệm bảo mật giữa nhà cung cấp cloud và khách hàng. Các tầng thấp như Tầng 1 đến Tầng 3 thường gắn với hạ tầng vật lý, switch và router do nhà cung cấp quản lý. Từ Tầng 4 đến Tầng 7, trách nhiệm của khách hàng thay đổi tùy theo mô hình IaaS, PaaS hoặc SaaS. Việc xác định rõ ranh giới này giúp doanh nghiệp biết những lớp nào đã được nhà cung cấp bảo vệ và lớp nào cần tự triển khai thêm biện pháp bảo mật.
Các thiết bị IoT (Internet of Things) thường có tài nguyên phần cứng hạn chế, kết nối không ổn định và được triển khai với số lượng lớn. Mô hình OSI giúp kỹ sư phân tích từng lớp để lựa chọn công nghệ phù hợp, từ Zigbee, LoRa ở lớp kết nối vật lý và truyền thông, đến cơ chế địa chỉ, định tuyến ở Tầng 3 và các giải pháp bảo mật dữ liệu ở những lớp cao hơn trước khi dữ liệu cảm biến được đưa lên cloud.
HTTP/3 sử dụng QUIC thay cho TCP để truyền tải dữ liệu. QUIC chạy trên UDP ở Tầng 4, nhưng tự tích hợp nhiều cơ chế như kiểm soát lỗi, quản lý kết nối và truyền dữ liệu tin cậy ở phía trên UDP. Vì vậy, chức năng của QUIC không hoàn toàn nằm gọn trong một tầng theo cách phân chia truyền thống của OSI. Đây là một ví dụ cho thấy OSI chủ yếu là mô hình tham chiếu, trong khi các giao thức hiện đại có thể kết hợp chức năng của nhiều tầng và khiến ranh giới giữa các lớp trở nên linh hoạt hơn.
Trần Đức Tâm là chuyên gia về hạ tầng Internet, Domain, Hosting, Cloud và chuyển đổi số, với nhiều năm kinh nghiệm phát triển các dịch vụ Internet tại Việt Nam và Nhật Bản. Ông hiện là Giám đốc Khối Kinh doanh Hạ tầng Internet tại GMO-Z.com RUNSYSTEM, từng giữ các vị trí lãnh đạo tại Onamae.com, Tenten.vn và Z.com Việt Nam. Các bài viết của ông tập trung vào tên miền, hosting, VPS, email doanh nghiệp, SSL và hạ tầng Internet.
WinSCP là một trong những phần mềm truyền tải dữ liệu miễn phí phổ biến nhất hiện nay, đóng vai trò như một “cầu nối” an toàn giữa máy tính của bạn và máy chủ từ xa. Vậy cụ thể WinSCP là gì, cách cài đặt và sử dụng ra sao? Hãy cùng khám phá […]
Cloud Computing phát triển mạnh mẽ đã kéo theo nhu cầu chuyển dịch từ hạ tầng vật lý sang đám mây để tăng tốc triển khai và tối ưu chi phí. Google Cloud Platform (GCP) là một trong những nền tảng điện toán đám mây lớn nhất hiện nay, cung cấp đa dạng dịch vụ […]
Trong quá trình vận hành hệ thống mạng, chỉ một sai lệch nhỏ về thời gian giữa các thiết bị cũng có thể làm gián đoạn toàn bộ hạ tầng mạng. Đó là lý do vì sao giao thức NTP ra đời nhằm đảm bảo sự đồng bộ chính xác cho các thiết bị trong […]
Alibaba Cloud là một trong những nhà cung cấp dịch vụ điện toán đám mây hàng đầu thế giới, mang đến hệ sinh thái công nghệ toàn diện giúp doanh nghiệp tối ưu hóa vận hành và tăng tốc chuyển đổi số. Trong bài viết dưới đây, hãy cùng Tenten tìm hiểu chi tiết Alibaba […]
Cloud services là nhóm dịch vụ cung cấp tài nguyên CNTT qua Internet, giúp doanh nghiệp và cá nhân sử dụng hạ tầng, nền tảng hoặc phần mềm mà không cần tự đầu tư toàn bộ hệ thống vật lý. Vậy Cloud Services là gì? Bài viết dưới đây của Tenten sẽ giúp bạn hiểu […]
Port hay cổng giao tiếp, là một điểm kết nối ảo hoặc vật lý giúp máy tính nhận và gửi dữ liệu với các thiết bị khác hoặc mạng Internet. Bài viết này sẽ giúp bạn hiểu rõ bản chất của cổng Port là gì, các tính năng quan trọng và phân loại những cổng […]
Server là hệ thống máy tính chuyên dụng đóng vai trò lưu trữ, xử lý và cung cấp dữ liệu liên tục qua mạng internet. Được ví như “trái tim” của hạ tầng số, Server giúp các website, ứng dụng và hệ thống doanh nghiệp vận hành trơn tru 24/7. Vậy server là gì, hoạt […]
Lỗi 502 Bad Gateway là một trong những sự cố HTTP phổ biến khiến website không thể truy cập được, gây ảnh hưởng trực tiếp đến trải nghiệm người dùng và uy tín của website. Bài viết dưới đây của Tenten sẽ giải thích rõ 502 Bad Gateway là gì, phân tích các nguyên nhân […]
IPv4 là giao thức mạng cốt lõi giúp định danh và kết nối các thiết bị trên môi trường Internet. Dù thế giới đang dần chuyển sang IPv6, IPv4 vẫn đóng vai trò nền tảng, quyết định cách dữ liệu được truyền tải chính xác giữa các thiết bị. Bài viết dưới đây của Tenten […]
DNS đóng vai trò như cuốn “danh bạ” giúp máy tính dịch địa chỉ trang web thành dãy số IP để kết nối Internet. Nếu muốn sử dụng một máy chủ DNS khác hoặc thử khắc phục một số vấn đề về kết nối, bạn có thể chủ động đổi DNS trên Windows 11. Bài […]